Supòsit pràctic 3
L´IMI dona servei de telecomunicacions a l´Ajuntament de Barcelona. Com a conseqüència d´això, estableix les comunicacions entre totes les seus municipals i diferents dependències a través d´una xarxa de cable de fibra òptica d´aproximadament 700 km.
Aquesta xarxa de fibra òptica va ser construïda fa més de tres dècades i ha anat evolucionant al llarg dels anys, migrant de tecnologies a mesura que passava el temps, X25, Token Ring, ATM,
Ethernet, IP....
Fa uns anys, es va realitzar una unificació de totes les xarxes de fibra òptica de diferents Gerències municipals per constituir-ne una de sola i que estigués mantinguda i gestionada per l´IMI. Aquestes xarxes són les que donaven el servei de connectivitat als elements de Mobilitat (semàfors, tags, càmeres...), als elements de Túnels (radars, càmeres, sensors...), als elements de l´IMI (Barcelona
Wifi, Xarxa de N3 de l´Ajuntament de BCN, càmeres de videovigilància de la Guardia Urbana....), elements d´enllumenat i altres xarxes més petites que donen serveis municipals, totes independents entre si.
Per realitzar la integració de totes aquestes xarxes, de manera que totes elles mantinguin una estanqueïtat entre si (siguin completament independents), però comparteixin una xarxa comuna de fibra òptica, va ser necessari optar per una tecnologia adequada i capaç de donar aquesta funcionalitat.
La tecnologia triada en aquest cas va ser MPLS, degut a que és capaç d’oferir diferents VPNs totalment independents entre si. El protocol utilitzat per tal de comunicar el backbone entre si i sobre el qual es construeix la xarxa MPLS és OSPF i el protocol utilitzat per donar servei de senyalització de les diferents VPNs a configurar és el MP-BGP. Així doncs, aquest exercici anirà referit en gran part a la realització de preguntes i situacions relacionades amb aquestes tecnologies.
Tenint en compte que l´Ajuntament té més de 200 edificis a connectar, es planteja inicialment la possibilitat de connectar tots els edificis en una arquitectura full-mesh, però es descarta dita arquitectura ja que el nombre de enllaços a configurar seria massa gran.
-
Considerant que el nombre exacte de punts a connectar és de 216, el nombre d´enllaços amb arquitectura full-mesh seria de:
- A 23.220
- B 48.444
- C 16.512
- D 46.441
-
Finalment s´estableix una xarxa amb arquitectura Leaf&Spine on tenim dos Router Core anomenats P i Multitud de routers PE cadascun dels quals es connecta als dos routers centrals.
Aquesta xarxa està protegida mitjançant una estructura de Firewalls, IPSs i perfiladors de trànsit del món exterior.
Mitjançant aquests elements es dona connectivitat a clients/proveïdors externs que es volen connectar a la xarxa interna o a la DMZ per tal de consumir algun servei o bé per donar a l´Ajuntament algun servei establert a les seves dependències.
Un d´aquests proveïdors vol connectar-se a la xarxa IMI mitjançant tres línies independents i establint el protocol EIGRP.
AJUNTAMENT BCN
A
Bandwidth=20Mbps Bandwidth=10Mbps C
B Bandwidth=10Mbps
Bandwidth=200Mbps B
Bandwidth=200Mbps C
A Bandwidth=10Mbps
PROVEIDOR
Tenint en compte que tots els enllaços tenen un delay d’1 microsegon i que la fórmula del cost en
EIGRP és de Cost=(BW + Delay)x256, sent i sent Delay= suma de tots els delays del camí (el load balancing està habilitat per defecte al protocol EIGRP en el tipus de router que utilitzem).
Queda clar que el camí preferit pel protocol EIGRP seria l’A.
Així doncs, en cas de que el camí A caigués, quina seria la resposta del protocol?- A El camí B seria l´establert.
- B El camí C seria l´establert.
- C Es produiria un Load balancing entre els camins B i C.
- D No hi hauria camí de backup.
-
Aquesta empresa, que es vol connectar amb l´ajuntament, disposa d´un direccionament IP que es solapa amb el direccionament intern que disposa l´Ajuntament. Es requereix una connectivat on dues màquines, cadascuna a cada empresa puguin estar ubicades en qualsevol xarxa de les dues empreses.
Quina tecnologia s´hauria d´implementar per tal de resoldre aquesta dificultat?- A Nat de les ip origen al Firewall del l´empresa.
- B Nat de les ip destí al Firewall de l´empresa.
- C Nat de les ip origen al Firewall de l´empresa i Nat de les ip origen al Firewall de l´IMI.
- D Nat Ip origen al Firewall de l´empresa i Nat de les ip destí al Firewall de l´IMI.
-
Quan aquests proveïdors/clients arriben a les dependències municipals, han d’interconnectar-se amb aquests firewalls a dos punts separats físicament anomenats nusos d´interconnexió. Per establir la connexió física a un dels nusos, els circuits que arriben fins als commutadors (switches) IMI (des de proveïdors externs) han de deixar el circuit en un panell de presentació amb format SC i l’SFP necessari per a connectar al commutador (switch) és LC, per tant, serà necessari disposar d´un cable de xarxa de fibra òptica:
-
A

-
B

-
C

-
D

-
A
-
Més enllà dels firewalls existeixen els encaminadors o routers que connecten amb les empreses proveïdores d´Internet. Actualment l´IMI disposa de AS propi i es constitueix com a LIR amb direccionament públic propi.
Per tal de realitzar la interconnexió amb Internet es disposa d´una empresa proveïdora de trànsit a través de dos encaminadors i d´un tercer encaminador connectat directament a CATNIX que és un punt neutre d´interconnexió de tràfic BGP públic.
Quin tipus de protocol s´ha d´establir entre aquests tres encaminadors (tots al mateix AS) per tal de realitzar correctament l´intercanvi de rutes d´Internet?- A E-BGP
- B I-BGP
- C MP-BGP
- D OSPF
-
Aquesta connectivitat amb Internet fa que el trànsit que es dirigeix cap a CATNIX sigui més convenient que el trànsit dirigit cap al proveïdor privat (amb Local Preference superior de les rutes après pel proveïdor privat a la de per defecte), degut al fet que l´ample de banda consumit a
CATNIX és substancialment més econòmic i amb menys hops d´AS.
Quina tècnica podem utilitzar amb el protocol BGP per tal de prioritzar el trànsit de sortida cap a la interconnexió amb CATNIX?- A Establir un Local preference més alt de les xarxes apreses per CATNIX respecte de les apreses pel proveïdor de trànsit.
- B Establir un AS-prepending més baix del nostre AS a través de CATNIX respecte d’AS- prepending establert amb el proveïdor de trànsit.
- C No fer res, ja que les xarxes que provenen dels proveïdors de CATNIX sempre són un AS més a prop que respecte de les xarxes apreses pel proveïdor de trànsit.
- D Cap de les solucions proposades és vàlida.
-
Entre els diferents tipus d´atacs DDoS (atacs distribuïts de denegació de servei), hi ha la modalitat d´atac volumètric de DDoS. Aquest té com a objectiu saturar els enllaços amb l’ISP i la infraestructura de seguretat perimetral, per provocar una lentitud extrema en la connexió a Internet. Quina d´aquestes opcions protegeix la xarxa sense comprometre mai l´ample de banda de la sortida a Internet?
- A Disposar com a primera barrera d´uns firewalls perimetrals (NGFW) amb capacitats de DDoS al darrere dels encaminadors d´Internet.
- B Disposar com a primera barrera d´un IPS perimetral amb capacitats DDoS al darrere dels encaminadors d´Internet.
- C Disposar d´un gestor d´ample de banda perimetral, instal·lat entre l’ISP i la capa més externa dels firewalls, aquest equipament ha de tenir capacitat per netejar el trànsit maliciós, de tal manera que el client només rep el trànsit net.
- D A través d´un ISP capaç d´atrapar el trànsit (amb una ruta específica BGP) i netejar-lo.
-
La següent captura ens mostra el resultat d’introduir la comanda “show ip bgp” a un dels nostres encaminadors. Quina és la raó per la qual una d´aquestes rutes és declarada la millor? (S´assumeix que a la “Next hop IP address” s’hi pot arribar).
- A El weight més alt.
- B La mètrica més baixa.
- C La millor local preference.
- D El millor tipus de veí (EBGP).
-
La següent captura ens mostra l’output d´introduir la comanda “show ip bgp” en un altre encaminador. Quina és la raó en aquest cas d´elegir la ruta assenyalada amb “>” en aquest cas? Next Network Hop Metric LocPrf Weight Path *11.10.0.0/16 10.1.2.3 3 120 10 4 1 33333 10 200 44 ? *>i 2.2.2.2 1 130 30 4 33333 10 200 44 i *i 2.2.2.2 2 110 20 4 1 404 505 303 202 ?
- A Weight més alt.
- B Millor LocPrf.
- C Millor veí (E-bgp).
- D Mètrica més baixa.
-
De vegades ens és imprescindible establir mesures de seguretat als mateixos encaminadors degut al fet que poden voler aïllar un màquina infectada de la resta de la xarxa corporativa. Per aconseguir tal objectiu s´utilitzen les Access-lists, les quals, aplicades a un interfície de l’encaminador, ens permet aconseguir aquesta protecció.
Tenint en compte que s´està configurant un encaminador Cisco on les Access-list utilitzen el mètode de la wildcard mask, s´ha configurat la següent access-list en un encaminador. Access-list 1 permit 10.44.38.0 0.0.3.255 Si aquesta Access-list hagués utilitzat una màscara diferent, sense canviar res més, quina de les següents respostes hauria estat necessària per tal que el resultat hagués estat un MATCH de la ip origen 10.44.40.18?- A 0.0.1.255
- B 0.0.5.255
- C 0.0.7.255
- D 0.0.15.255
-
Moltes vegades és necessari comprovar l´estat de la xarxa per tal d´assegurar el bon funcionament de les comunicacions i no sempre es tracta de comprovar que a nivell lògic els enllaços funcionen correctament, moltes vegades hem de comprovar que a nivell físic el camí és correcte i en bon estat. Per a tal objectiu es sol realitzar una reflectometria.
Com a conseqüència que la xarxa municipal està viva i cada vegada va creixent més i més a causa de diferents projectes que porten a terme les diferents gerències, es vol connectar a la xarxa interna (en endavant la xarxa corporativa) un nou edifici on anirà ubicat un centre de serveis socials.
En aquest edifici ja arriba la xarxa de fibra òptica municipal (FOM) i ja existeix un encaminador de
N3 MPLS. Els responsables de la construcció de la nova seu ens demanen consell al respecte de l´establiment de les comunicacions.
La primera pregunta que ens solen fer sempre és quin commutador (switch) haurien de comprar per establir la xarxa de N 2. Es sol recomanar un commutador homologat per l´Institut Municipal d´Informàtica i del qual disposem recanvis. Aquest commutador sol ser un commutador amb 24 ports ethernet PoE i a velocitats de 10/100/1000 Mbps a cadascun dels ports, i és necessari disposar almenys de dos ports combo amb fibra i coure a 1000 Mbps per establir la interconnexió entre ells.
A l´hora de realitzar la configuració d´aquest commutador implementem diverses mesures i entre elles hi ha la d´establir el protocol de Spanning –tree.
Quina d´aquestes variants del protocol Spanning-tree és la més recomanable per tal d´establir un temps de recuperació més curt en cas de caiguda d´un dels enllaços que connecten els commutadors entre sí?- A MST
- B PVST
- C RPVST+
- D SPT
-
En aquests commutadors van connectats també els telèfons IP. El trànsit d´aquests elements ha de ser prioritari respecte d´altres trànsits i han de ser els mateixos telèfons IP els encarregats de realitzar el marcatge QoS per tal que es prioritzin les seves dades. Tenint en compte que els telèfons IP utilitzats a l´IMI disposen d´un port per connectar a la xarxa i un altre per connectar el
PC Corporatiu:
Quin d´aquests marcatges seria el més prioritari i per tant l´idoni per ser establert a la capçalera DSCP dels paquets IP enviats pels telèfons cap als commutadors?- A AF46
- B EF
- C AF56
- D AF22
-
Des de la direcció d´una seu s´ha rebut la petició de donar suport de consultoria a la compra d´elements de telecomunicacions per renovar els elements de comunicacions de nivell 2.
La necessitat a cobrir és la instal·lació de 24 telèfons IP i 24 ordinadors corporatius per a la planta 2.
Quina seria la recomanació que implicaria menys elements a instal·lar per a aquesta petició?- A Dos commutadors de 24 ports PoE.
- B Dos commutadors de 24 ports.
- C Un commutador de 24 ports PoE.
- D Un commutador de 24 ports i 24 injectors PoE.
-
En tot aquest parc de commutadors de nivell 2, una vegada instal·lat, s´ha de realitzar un manteniment i una monitorització constant. Per aconseguir tal objectiu, es realitzen, cada període determinat de temps, concursos on es contracten dits treballs de capítol 2 (serveis).
Si hem de contractar el manteniment dels elements de xarxa de nivell 2 de comunicacions i ens diuen que per a la realització de dit projecte el seu VEC (Valor Estimat de Contracte) és de 1.243.000 € i el projecte durarà 3 anys i hi ha possibilitat de prorrogar el contracte 2 anys més, què és el que inclou el VEC?- A 1.243.000 € sense IVA i els 5 anys de contracte.
- B 1.243.000 € amb IVA i els 5 anys de contracte.
- C 1.243.000 amb IVA i els 3 anys de contracte.
- D 1.243.000 sense IVA i els 3 anys de contracte.
-
En aquesta xarxa IP, moltes vegades es requereix la utilització d´un sniffer per tal d´analitzar si les comunicacions entre diferents seus funcionen correctament o no. Per tal de poder analitzar a simple vista un flux, s´ha de tenir clar quines són les IPs destí i origen i les adreces MAC origen i destí que hauríem de veure en un punt determinat.
En cas que ubiquem l´sniffer en el punt reflectit al dibuix següent, es demana determinar quines seran les direccions mac i ip tant d´origen com de destí del paquet que viatja entre els dos servidors (per exemple, un ping) tenint en compte que els elements dibuixats representen 4 encaminadors i dos servidors i els encaminadors no fan bridging cap d´ells i l´sniffer actua com si fos un hub? Ip1 Ip5 Ip4 Ip7 mac1 mac5 mac4 mac7 Ip2 Ip3 Ip6 Ip8 mac2 mac3 sniffer mac6 mac8 Ip B Ip A Mac B Mac A- A IP A, Mac A, IpB MacB.
- B IP4, Mac4, Ip5 Mac 5.
- C IP A, Mac 4, IP B Mac 5.
- D IP 4 Mac A, IP 5, Mac B.
-
La xarxa dona servei de connectivitat a totes les seus. Aquestes, principalment, on volen accedir es a serveis informàtics ubicats al CPD (Centre de Processament de Dades). Allí, l´IMI compta amb tot el maquinari i programari necessari per oferir estabilitat i seguretat, tant a aquests serveis (programari i maquinari), com la protecció necessària d´amenaces (tant externes i internes a la xarxa).
Al CPD de l´ajuntament, l´IMI compta amb uns BALANCEJADORS connectats amb modalitat ONE-
LEG a les diferents xarxes on estan ubicats els servidors.
Així doncs, en estar a la mateixa xarxa que els servidors, l’adreça VIP de servei és del mateix rang que tenen configurats els servidors que ofereixen el servei i responen a les peticions de les persones usuàries a través del Balancejador.
L´esquema seria el següent:
XARXA IMI
BALANCEJADOR
DEFAULT GATEWAY IP VIP
IP1 IP2 IP3 IP4
Com s´hauria de configurar el balancejador per tal que el balanceig entre els 4 servidors funcionés correctament?- A S´hauria d´implementar NAT de la ip origen del paquet ip client (NAT-Client).
- B S´hauria de configurar Round Robin entre els 4 servidors.
- C S´hauria de configurar Persistència de Sessió.
- D S´hauria de configurar el balanceig entre 3 Servidors i deixar-ne un de backup de la resta.
-
La xarxa municipal també és una xarxa multicast on es connecten les càmeres de videovigilància de la Guardia Urbana i a través de la qual els membres integrants de la GUB poden realitzar una vigilància activa dels carrers a la ciutat de Barcelona.
Aquesta xarxa Multicast compta amb un encaminador que fa la funció de Rendevouz Point.
Una vegada establert l´arbre que connecta els clients, que en aquest cas són els ordinadors de la guàrdia urbana encarregats de vigilar els carrers i una determinada càmera al carrer, quin seria el camí establert entre aquests dos punts en un primer moment i al cap de d´una estona sent el protocol configurat IP PIM SPARSE-MODE?- A En tot moment el trànsit passaria pel Rendevouz Point.
- B En cap moment el trànsit passaria per Rendevouz Point ja que aquest només serveix per establir la senyalització.
- C El trànsit passaria pel Rendevouz Point i posteriorment establiria el camí més curt possible entre la font i el consumidor de les imatges.
- D El trànsit passaria de forma balancejada entre la font-Rendevouz Point-client i el camí directe entre la font-client.
-
A les xarxes hi sol haver una zona desmilitaritzada anomenada DMZ on hi ha els firewalls que serveixen per establir connexions LAN to LAN des de xarxes remotes que no tenen la possibilitat de connectar-se amb un circuit privat i ho han de fer a través d´internet.
Per tal de protegir dita connectivitat és obligatori implementar un protocol d´encriptació i d´autenticació de qui es connecta. Quin és el protocol que s´utilitza en aquest tipus de connexions?- A IPSec en fase 1 i ISAKMP en fase 2
- B IPSec
- C IPSec en fase 2 i ISAKMP-IKE en fase 1
- D IPv6
-
La xarxa IP de l´Ajuntament de Barcelona es basa en el protocol de Routing OSPF on hi ha una àrea principal que connecta les principals seus i diverses àrees connectades a aquesta àrea principal o àrea 0.
Des d’una d´aquestes àrees s´ha connectat una xarxa a un encaminador i aquesta xarxa s´ha decidit que sigui redistribuïda dintre del Routing OSPF per aquest encaminador.
Com es veurà aquesta xarxa en realitzar un “show ip route ospf” en un encaminador de l’àrea 0?- A Com una xarxa ospf OIA.
- B Com una xarxa ospf E1 o E 2.
- C Com una xarxa ospf O.
- D Com una xarxa ospf NSSA.
-
Hi ha una xarxa, la 10.1.0.0/16 que pertany al direccionament assignat al Districte 1 (DT01) i una altra xarxa, la 10.1.30.0/24 que pertany al direccionament assignat a un centre de Serveis Socials a través d´una interconnexió amb un proveïdor de VPN privada.
A la xarxa del DT01 es configura un PC amb la ip 10.1.30.34/16 i a la seu del centre de serveis socials es configura una impressora amb la ip 10.1.30.34/24.
Si es llança un ping a la ip 10.1.30.34 des del Districte 2, qui respondrà al ping, sabent que el protocol de Routing utilitzat és OSPF i la ruta del DT01 és O IA i la del centre de Serveis Socials és O E2?- A Contestarà el pc del dt 01.
- B Contestarà la impressora del Serveis Socials.
- C Contestaran tots dos.
- D No contestarà cap dels dos.
-
De sobte, ens arriba una trucada on ens diuen que hi ha una seu on s´ha perdut completament la connectivitat i també s´està veient afectat l’encaminador que dona connectivitat de N3 a aquesta seu.
Es comprova el funcionament correcte d´aquest encaminador i s´observa que quan es fa un ping a l´adreça de Nivell 3 funciona correctament al 50%.
Els commutadors, en canvi, no responen. L´arquitectura dels commutadors amb l’encaminador és en forma d´anell i l’encaminador té capacitat L2-L3 (és un encaminador, però pot fer commutació (switching) entre diferents ports).
L´esquema de xarxa és el següent:
Gi2/0/1
Gi1/0/27
Gi1/0/1 Gi1/0/3
Gi1/0/2
Fa1/0/47
Gi0/1 Fa1/0/46
Fa1/0/48
Fas 0/24 MGW
Gi0/1
Gi0/2 Fas 0/20
Gi0/2
AP-ImpMun-01
Gi0/2 Gi0/1
MODEM ADSL
Per sort tenim una persona en remot que ens pot ajudar i és qui precisament ens ha trucat telefònicament.
Quina seria l’acció que li podem encarregar a aquesta persona per tal d´estabilitzar la xarxa si la nostra sospita és que la pèrdua de connectivitat es deu a un bucle de nivell-2 i tenir la possibilitat de recuperar la connectivitat amb l’encaminador i els commutadors de LAN d´aquesta seu?- A Desconnectar l’encaminador de la xarxa elèctrica.
- B Treure un dels dos cables WAN de fibra òptica que connecten la xarxa amb l’encaminador.
- C Treure un dels dos cables LAN de coure RJ45 que connecten la xarxa amb l’encaminador.
- D Desconnectar els dos cables LAN.
-
De nou, ens encarreguen l´assessorament de la connexió d´una altra nova seu municipal, aquesta vegada per albergar un centre d’atenció telefònica destinat a respondre a les trucades del 010, el qual és un dels serveis municipals telemàtics més antics al qual ofereix suport l´IMI.
En aquesta nova seu, es pretén la instal·lació de 30 PCs corporatius i 530 telèfons IP corporatius.
Tenint en compte aquestes dades, i sabent que les xarxes assignades són la 10.80.x.x per a l´adreçament de telefonia i la 10.30.x.x per a l´adreçament de PCs, es demana quina serà la IP a configurar en l’encaminador que dona nivell 3 tant a una xarxa com a l´altra tenint en compte que el nombre d’adreces IP reservades per a cada xarxa sigui el mínim possible?- A 10.80.0.1/24 i 10.30.0.1/27
- B 10.80.0.1/22 i 10.30.0.1/26
- C 10.80.0.1/23 i 10.30.0.1/27
- D 10.80.0.1/22 i 10.30.0.1/27
-
Actualment, l´equip del departament de telecomunicacions de l´IMI preveu la possibilitat de realitzar una evolució de la xarxa MPLS cap a una arquitectura del tipus SDN amb una consola central on es pugui establir el camí adient depenent d´altres factors a part de la mètrica obtinguda mitjançant el protocol intern configurat.
A part, es vol repartir el throughput entre diferents enllaços cap a un destí determinat segons el marcatge QoS o altres factors com el tipus d’aplicació o el delay màxim entre origen i destí.
Quin és el protocol que fa relativament poc va idear l´equip liderat per Clarence Filsfils per aconseguir realitzar aquesta evolució a les xarxes MPLS cap a un entorn SDN?- A OSPFv3
- B SD-ACCESS
- C Segment Routing
- D SD-WAN
-
En aquesta xarxa MPLS que constitueix el backbone de la xarxa de comunicacions de l´IMI quan s´instal·la un nou encaminador PE a una nova seu, és necessari realitzar la configuració BGP establint un peering a cadascun de la resta d’encaminadors PE que hi ha a la xarxa. Per realitzar aquesta configuració seria necessari realitzar (n(n-1)/2) peerings, la qual cosa resultaria una configuració molt gran i tediosa. Per evitar aquest tipus de peering Full-mesh amb BGP existeixen uns elements que facilitarien molt aquesta configuració.
Quin d´aquests elements es recomanaria instal·lar i configurar per tal d´establir la connectivitat I-BGP entre tots els encaminadors PE d´una xarxa MPLS i d´aquesta manera evitar una connectivitat fullmesh entre tots els encaminadors BGP?- A Encaminador reflector.
- B Encaminador P.
- C Encaminador ASBR.
- D Encaminador Server.
-
Finalment, també cal assegurar el bon funcionament de la xarxa a nivell físic i en moltes ocasions s’han d’interpretar les dades d´una reflectometria de fibra òptica per tal d´assegurar que el tram de fibra òptica està en un estat correcte. En aquesta instal·lació, ens passen una reflectometria per tal d´assegurar-nos que la fibra ha estat correctament instal·lada i la seva atenuació és correcta també. Es tracta d´aquesta reflectometria: Què podem deduir d´aquesta reflectometria tenint en compte que la distància a cobrir per la fibra òptica és d´aproximadament 640 m?
- A Hi ha una fusió mal feta al punt 1 que causa una atenuació molt gran.
- B La fibra cobreix una distància de 851 m i a partir del punt E hi ha el soroll de final de línia totalment normal.
- C La fibra cobreix una distància de 0,644 km i a partir del punt E hi ha el soroll de final de línia totalment normal.
- D Hi ha un tall al punt E que s’ha de solucionar urgentment, ja que la distància a cobrir és de 3.864 km.
-
Qui és l´autor/a del llibre “Interconnections Bridges and Routers” i considerat/ada l´inventor/a del protocol Spanning Tree?
- A Vinton Cerf
- B Jeff Doyle
- C Radia Perlman
- D Robert Kahn
-
Dos corporacions volen fusionar-se. Els/les enginyers/eres de xarxa van decidir realitzar redistribució entre la xarxa EIGRP d´una companyia i la xarxa OSPF de l´altra, utilitzant, per redundància, dos encaminadors, R1 i R2, on aquests dos protocols es redistribueixen mútuament. S´assumeix que la configuració conté el màxim de sentències possibles per defecte en la part de les redistribucions. S´assumeix que una de les subxarxes en el domini OSPF és la 10.1.1..0/24. Quina de les següents respostes és CORRECTA sobre una possible ruta subòptima cap a la xarxa 10.1.1.0/24 des de R1 (ruta que envia paquets a través de la xarxa EIGRP i a través de R2 torna a entrar al domini OSPF)?
- A La ruta subòptima existirà a menys que configuréssim filtres en R 1.
- B La distància administrativa de R1 ha de ser manipulada, de tal manera que les rutes OSPF tinguin una distància administrativa menor que la distància administrativa de les rutes EIGRP, que és de 90.
- C No fa falta fer res, EIGRP compta amb els mecanismes necessaris en aquest cas per preveure les rutes subòptimes.
- D S’ha d’utilitzar Route-Tags, ja que és l’única manera de preveure les rutes subòptimes.
-
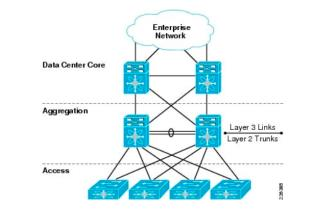
Quina d´aquestes imatges es correspon amb l´arquitectura de comunicacions SPINE&LEAF que darrerament s´està implementant en la majoria dels nous CPDs?
-
A

-
B

-
C
-
D

-
A
-
Es vol realitzar una configuració entre dos encaminadors de diferents fabricants per tal que hi hagi redundància entre ells a nivell LAN. Es vol establir una adreça ip virtual que pugui fer de default gateway dels hosts connectats en aquesta LAN. Quin protocol recomanaria fer servir, tenint en compte que no fa falta realitzar balanceig de trànsit entre els dos encaminadors?
- A HSRP
- B GLBP
- C VRRP
- D Policy Routing
-
Es vol establir un Etherchannel (802.3ad) entre dos commutadors de la marca Cisco amb dos commutadors de la marca Aruba. Aquest Etherchannel estarà format per l´associació de 3 ports de 10/100/1000 Mbps Full dúplex a cada commutador. Quin protocol recomanaríeu per a l´establiment de dit Etherchannel tenint en compte que es requereix que hi hagi negociació entre els dos commutadors?
- A PAgP
- B LACP
- C Spanning tree
- D Mode on