-
A
Com es diu el software que permet instal·lar aplicacions, localitzar i rastrejar telèfons mòbils, sincronitzar arxius, reportar dades i accedir a dispositius de manera remota?
- A MDM (Mobile Device Management)
- B SDN (Software Design Network)
- C ATM (Asyncronous Transfer Mode)
- D GSM (Global System for Mobile comunications)
La descripció -instal·lar aplicacions, localitzar i rastrejar telèfons mòbils, sincronitzar arxius, reportar dades i accedir a dispositius de manera remota- és, literalment, la definició de MDM: opció A. SDN és arquitectura de xarxa definida per programari, no gestió de dispositius; ATM és una tecnologia de commutació de xarxa; GSM és un estàndard de telefonia mòbil. Cap de les tres gestiona dispositius.
-
B
En els sistemes d'informació geogràfica, una de les maneres de representar digitalment la informació geoespacial és mitjançant el model de dades ràster. Quina de les següents opcions és una característica d’aquest model?
- A És una extensió del llenguatge XML, definida per l'Open Geospatial Consortium (OGC), per a expressar informació geoespacial.
- B L'espai a representar es subdivideix per mitjà d'una malla o quadrícula en un conjunt de valors numèrics, ordenades de forma regular en files i columnes.
- C Els tipus d'elements geomètrics (primitives geomètriques o gràfiques) bàsics del model de dades ràster són el punt, la línia i el polígon.
- D La convenció bàsica del model de dades ràster és el segment de recta definit per dos punts; és a dir, un vector.
La característica pròpia del model ràster és subdividir l'espai en una malla o quadrícula de valors numèrics ordenats en files i columnes (apartat 2 del tema). L'opció que parla d'una extensió d'XML definida per l'OGC descriu GML, no una característica del model ràster. Les altres dues opcions —punt/línia/polígon com a primitives bàsiques, i el segment de recta com a convenció bàsica— descriuen el model vectorial, no el ràster que demana la pregunta.
-
C
Quin és l’objectiu de SAP-Tresaury and Risk Management (SAP TRM)?
- A Gestionar les inversions.
- B Gestionar els riscos laborals.
- C Gestionar les operacions relacionades amb la tresoreria.
- D Gestionar la integració de la nòmina amb la comptabilitat i la tresoreria.
L'enunciat parla de l'altre TRM de SAP: Treasury and Risk Management, no Tax and Revenue Management. Aquest mòdul gestiona les operacions financeres, la liquiditat i el risc de mercat i de crèdit -és a dir, la tresoreria-. "Gestionar les inversions" és massa restrictiu: les inversions són només una part de la tresoreria, no l'objectiu del mòdul sencer. "Gestionar els riscos laborals" no té relació amb finances, és matèria de prevenció de riscos. "Gestionar la integració de la nòmina amb la comptabilitat i la tresoreria" barreja la nòmina -que és HCM- amb la tresoreria, cosa que TRM no fa.
-
D
Quin mòdul dins de SAP-Financials EAPublicSector hem de parametritzar per gestionar la comptabilitat financera?
- A Cap, aquesta funcionalitat no està dins de les previstes a SAP-Financials.
- B SAP Funds management.
- C SAP Cost Accounting.
- D SAP General Ledger Accounting.
Dins de SAP-Financials EAPublicSector, el mòdul que cal parametritzar per a la comptabilitat financera és SAP General Ledger Accounting (FI-GL): és el submòdul de FI que porta els comptes i els assentaments comptables. L'opció «cap, no hi és prevista» és falsa perquè FI existeix; SAP Funds Management és el mòdul pressupostari (EA-PS/FM), no el financer; i SAP Cost Accounting correspon a CO, la comptabilitat interna i analítica, no l'externa i legal.
-
B
Un programa és programari lliure si les persones usuàries tenen les quatre llibertats essencials. Quina d'aquestes NO es tracta d'una llibertat essencial?
- A Executar el programa com es desitgi, amb qualsevol propòsit.
- B Garantir que el programa no pot ser utilitzat amb fins comercials.
- C Permetre estudiar com funciona el programa, i canviar-lo perquè faci el que es desitgi.
- D Permetre la distribució de còpies de les seves versions modificades a tercers.
Les quatre llibertats essencials són executar (0), estudiar i modificar (1), redistribuir còpies (2) i distribuir versions modificades (3). Garantir que el programa no es pugui fer servir amb fins comercials no és una llibertat sinó una restricció, i a més contradiu la llibertat 0, que empara executar el programa amb qualsevol propòsit. Les altres tres opcions són les llibertats 0, 1 i 3.
-
D
Quin és l'objectiu principal de GNU?
- A Promoure el desenvolupament de programari que no pot ser modificat ni distribuït lliurement.
- B Oferir un marc genuí per al desenvolupament d'aplicacions en Kubernetes.
- C Oferir programari com a servei (SaaS) amb subscripcions de pagament.
- D Oferir un sistema compatible amb Unix que sigui 100% programari lliure.
L'objectiu del projecte GNU, iniciat per Richard Stallman, és oferir un sistema operatiu complet compatible amb Unix i format al 100 % per programari lliure. A diu exactament el contrari del que el projecte persegueix, i B i D el confonen amb un marc de desenvolupament per a Kubernetes i amb un model de subscripció de pagament, que no tenen res a veure.
-
A
Les metodologies tradicionals de gestió de projectes tenen una estructura “en cascada (waterfall)”. Pel que fa a les metodologies àgils, quina de les següents respostes correspon a l’estructura d’execució del seu cicle de vida?
- A Per iteracions.
- B Per processos.
- C Per fases.
- D Per objectius.
El cicle de vida àgil s'executa per iteracions successives que van refinant el producte (apartat 2.2), en contraposició al predictiu, que s'estructura per fases seqüencials (apartat 2.1, «cascada»). «Per processos» i «per objectius» no són el terme que el tema utilitza per descriure l'estructura d'execució de cap dels dos enfocaments.
-
B
En metodologia Scrum, la persona propietària del producte és responsable de la gestió eficaç de la pila de producte. Quina de les següents funcions inclou aquesta responsabilitat?
- A Crear un pla per a l’sprint.
- B Assegurar que el treball pendent del producte sigui transparent, visible i entès.
- C Capacitar als membres de l’equip en autogestió.
- D Experimentar, investigar i desenvolupar.
Entre les responsabilitats del Product Owner sobre el Product Backlog hi ha assegurar que el treball pendent sigui transparent, visible i entès per tothom. Crear un pla per l'Sprint és dels Developers (Sprint Backlog); capacitar l'equip en autogestió és de l'Scrum Master; experimentar, investigar i desenvolupar és feina dels Developers en l'execució, no de la gestió del backlog.
-
B
Quin és el principal avantatge d'utilitzar Contenidors en el desplegament d'aplicacions?
- A La seva dificultat d’ús en plataformes d’integració contínua i entrega contínua.
- B La seva lleugeresa i eficiència en l'ús dels recursos.
- C La seva compatibilitat exclusiva amb aplicacions desenvolupades en Python.
- D La seva integració exclusiva amb plataformes de computació en el núvol (cloud).
L'avantatge és la lleugeresa i l'eficiència en l'ús dels recursos: com que el contenidor comparteix el nucli de l'amfitrió i no arrossega un sistema operatiu convidat, la imatge ocupa megabytes en lloc de gigabytes, arrenca en segons i la densitat per servidor és molt més alta. Les altres tres són falses: els contenidors encaixen especialment bé amb les plataformes d'integració i lliurament continus, són agnòstics del llenguatge i funcionen igual a les instal·lacions pròpies i al núvol.
-
C
Quina de les opcions de resposta és un desavantatge clau de les WebApps en comparació amb les aplicacions mòbils natives?
- A Depenen de la botiga d'aplicacions per a la seva distribució.
- B Són més fàcils de distribuir per un gran grup de dispositius.
- C No poden accedir al 100% de les funcionalitats del dispositiu.
- D Són compatibles amb tots els dispositius i sistemes operatius.
El desavantatge clau de la WebApp és l'accés limitat al maquinari (§1), la mateixa idea que ja cau amb un enunciat quasi idèntic a TS-TIC 2023 pràctica (s4, p. 7). Les altres tres opcions són certes però són AVANTATGES de la WebApp, no desavantatges: no depèn de botigues, es distribueix més fàcilment i és compatible amb més dispositius —just el contrari del que demana la pregunta.
-
D
Si tenim l’encàrrec d’una solució per automatitzar el màrqueting i la força de venda, així com gestionar el servei al client i el help desk, quin sistema necessitem?
- A ERP (Enterprise Resource Planning)
- B BI (Business Intelligence)
- C BPM (Business Process Management)
- D CRM (Customer Relationship Management)
Els quatre àmbits que demana l'enunciat —automatització del màrqueting, força de vendes, servei al client i help desk— són precisament els mòduls nuclears d'un CRM: és la resposta correcta. Un ERP gestiona els recursos interns de l'organització (finances, magatzem, producció), no la relació amb el client. Un BI (Business Intelligence) analitza dades per a la presa de decisions, però no automatitza vendes ni màrqueting. I un BPM (Business Process Management) modela i orquestra processos de negoci en general, sense ser l'eina específica per a vendes, màrqueting i servei al client.
-
C
L'Arxiu electrònic de l'Ajuntament de Barcelona és l'estructura on s'emmagatzemen i conserven tots els documents i expedients electrònics de l'actuació administrativa. En referència a la documentació, quina d’aquestes funcionalitats NO garanteix l’Arxiu electrònic?
- A La integritat de la documentació.
- B L’accés a la documentació.
- C Les url de la documentació.
- D La confidencialitat de la documentació.
L'Arxiu electrònic de l'Ajuntament de Barcelona (definició literal a l'apartat 6 del tema) garanteix la integritat, l'accés i la confidencialitat de la documentació —dimensions de seguretat de l'ENS—, però no garanteix ni gestiona les URL de la documentació, que no formen part de cap d'aquestes dimensions ni de la definició de l'arxiu.
-
A
En relació al dret d’ús d’un programari de codi tancat, quina de les següents respostes és la CORRECTA?
- A El dret d’ús del programari no inclou el dret públic a accedir al codi font.
- B El propietari del programari no ofereix el dret d’ús del programari.
- C El dret d’ús del programari obliga a subcontractar un servei de suport i manteniment del mateix per garantir el bon ús.
- D El dret d’ús del programari exclou qualsevol limitació d’ús.
En el programari propietari s'adquireix un dret d'ús i el codi font no és accessible: l'opció A ho diu exactament. B és falsa perquè el dret d'ús és justament el que el propietari ofereix; C, perquè la llicència no obliga a contractar suport ni manteniment; i D, perquè la llicència propietària és precisament la que imposa limitacions d'ús —llocs, entorn, territori, durada—.
-
C
Dins dels possibles riscos que comporta tenir càrregues de treball allotjades en el núvol, a què fa referència el risc de pèrdua d’integritat dels sistemes?
- A Si contractes un únic proveïdor de serveis cloud poden sorgir problemes a l’hora d’intercanviar dades amb altres proveïdors o intercanviar informació amb altres entitats que fan servir altres models de computació en el núvol.
- B Depenent de la localització on es trobin els servidors on s’allotgin les teves dades pots tenir problemes amb les normatives de seguretat exigides en el teu territori.
- C Els recursos que s’utilitzen en el núvol són recursos compartits i les dades personals de persones físiques u organitzacions estan dins d’infraestructures de seguretat més complicades.
- D Els proveïdors de serveis cloud acostumen a fer servir altres proveïdors que poden canviar a llarg del contracte dificultant el control i podent provocar canvis durant la prestació del servei.
Correcta: l'opció 2, que lliga el risc amb la naturalesa multiinquilí del núvol —els recursos són compartits entre organitzacions, dins d'infraestructures de seguretat més complexes—, el mateix concepte d'«agrupació de recursos» (resource pooling) del NIST que recull el tema (§1): el client no controla ni coneix la infraestructura compartida on s'allotgen les seves dades. Les opcions 0 i 3 descriuen problemes d'interoperabilitat o de canvis de subproveïdors —bloqueig de proveïdor, §4—, no d'integritat. L'opció 1 parla de sobirania i jurisdicció de les dades (§4, → tema 60), un risc diferent.
-
B
Quin és un objectiu principal dels entorns de Data Lake en l'ecosistema de Big Data?
- A Limitar l'accés a les dades només a persones usuàries internes.
- B Centralitzar i emmagatzemar dades de diverses fonts i formats.
- C Proporcionar únicament dades històriques.
- D Presentar les dades a les persones usuàries.
L'objectiu principal d'un data lake en l'ecosistema de Big Data és centralitzar i emmagatzemar dades de fonts i formats diversos, sense pèrdua d'informació, per poder explotar-les després amb finalitats encara no conegudes. No busca limitar l'accés a usuàries internes, ni proporcionar només dades històriques —també en guarda de recents i en brut—, ni és la seva funció presentar dades a les persones usuàries —això és tasca de les eines de BI, no del data lake mateix.
-
C
Quina de les següents eines permet convertir orígens de dades sense relació entre si en informació coherent, interactiva i atractiva visualment?
- A Apache kafka de codi obert.
- B Apache Hadoop de codi obert.
- C Power BI de Microsoft.
- D Big IP d’F 5.
Power BI és una eina de BI: la seva funció és connectar orígens sense relació entre si, modelar-los i presentar-los com a informes i quadres de comandament interactius. Apache Kafka és un bus d'esdeveniments per transportar fluxos de dades en temps real, i Apache Hadoop un ecosistema d'emmagatzematge i processament distribuït per lots: tots dos poden formar part de la canonada, però cap dels dos visualitza res. Big IP de F5 és un balancejador i controlador de lliurament d'aplicacions, que no té cap relació amb l'anàlisi de dades.
-
D
Per a què utilitzen els operadors una xarxa MPLS (Multiprotocol Label Switching) amb conjunció amb el protocol MP-BGP (multiprotocol Border gateway protocol)?
- A Per donar ips de forma dinàmica.
- B Per filtrar continguts web.
- C Per comprovar la connectivitat exterior a sistemes interns.
- D Per crear VPNs (virtual private networks).
MPLS aporta el transport etiquetat i MP-BGP transporta entre els PE les rutes de cada client marcades amb el seu route distinguisher: la combinació dels dos és el que permet oferir VPN de nivell 3 amb el trànsit i l'adreçament de cada client aïllats sobre una infraestructura compartida. Assignar IP dinàmiques és feina del DHCP, filtrar continguts web és d'un servidor intermediari i comprovar la connectivitat no requereix ni MPLS ni MP-BGP.
-
C
En un model SDN, com s’anomena l’element que comunica la capa d’infraestructura amb la capa d’aplicacions?
- A Firewall.
- B Router.
- C Controlador.
- D Bridge.
L'arquitectura SDN separa el pla de control del d'enviament, i el controlador és l'element central que parla cap avall amb la capa d'infraestructura (interfície southbound) i cap amunt amb la d'aplicacions (interfície northbound). El tallafoc, l'encaminador i el pont són elements de la capa d'infraestructura: són els que el controlador governa, no els que comuniquen les capes.
-
A
Segons la sèrie d'estàndards X.500 de Serveis de Directori, com s'estructuren les dades d'un directori?
- A Les dades són emmagatzemades de manera jeràrquica utilitzant una estructura d'arbre.
- B Les dades són emmagatzemades en una estructura de dades relacional.
- C Les dades són emmagatzemades en un gestor documental amb una estructura de fitxer.
- D Les dades són emmagatzemades de manera no estructurada donada l'heterogeneïtat de les dades.
X.500 estructura les dades en un ARBRE jeràrquic (el DIT, Directory Information Tree), no en una estructura relacional, documental ni no estructurada.
-
B
Què és l'API Manager en una arquitectura orientada a serveis?
- A Un framework de desenvolupament d’APIs.
- B Una plataforma per a la gestió, supervisió i distribució d'APIs.
- C Una plataforma d’administració de càrregues de treball (APIs) i serveis.
- D Una normativa de desenvolupament d’APIs
L'API Manager (tema, apartat 3.1) és la plataforma que governa el cicle de vida complet de les API -gestió, supervisió i distribució-, opció B. No és un framework de desenvolupament (opció A): no serveix per construir el codi de l'API, sinó per publicar-la i governar-la un cop feta. L'opció C confon "càrregues de treball" amb API i barreja conceptes que no defineixen l'eina. La D és incorrecta perquè l'API Manager és una plataforma, no una normativa.
-
B
L’anàlisi d’impacte sobre el negoci (BIA: Business Impact Analysis) consisteix en identificar els processos relacionats amb la missió de l’organització i analitzar amb molt detall els impactes en la gestió comercial del negoci que pot tenir una interrupció d’aquets processos com a resultat d’un desastre. Quina de les següents afirmacions és INCORRECTA?
- A El BIA conté els requisits temporals i de recursos dels processos dins del seu abast i, juntament amb l’anàlisi de riscos defineix les iniciatives a implantar per a recuperar els processos en situació de contingència.
- B En tots els casos el temps màxim tolerable de caiguda o MTD (Maximum Tolerable Downtime) ha de ser inferior al temps de recuperació o RTO (Recovery Time Objective).
- C El ROL (Revised Operating Level) és el nivell mínim de recuperació que ha de tenir una activitat per a considerar-la com a recuperada, encara que el nivell de servei no sigui l’òptim.
- D El grau de dependència de l’actualitat de les dades o RPO (Recovery Point Objective) determina l’impacte que té sobre l’activitat la pèrdua de dades.
Es demana la INCORRECTA. Ho és la que diu que «el MTD ha de ser inferior al RTO»: la relació és exactament la contrària. El MTD és el sostre que fixa el negoci i el RTO és l'objectiu tècnic que s'hi ha d'encabir, de manera que RTO ≤ MTD sempre; de fet MTD = RTO + WRT, i el WRT no pot ser negatiu. Les altres tres són correctes: el BIA conté els requisits temporals i de recursos dels processos i, juntament amb l'anàlisi de riscos, defineix les iniciatives de recuperació; el ROL (Revised Operating Level) és el nivell mínim per considerar una activitat recuperada encara que el servei no sigui l'òptim —l'equivalent per activitat del MBCO—; i el RPO mesura quanta pèrdua de dades tolera l'activitat.
-
A
Una part dels serveis desplegats en servidors Windows correspon a l’eina de gestió centralitzada de servidors i estacions de treball, denominada SCCM (System Center Configuration Manager). Aquesta eina de gestió permet oferir assistència en modalitat remota a les estacions. Respecte de l’accés remot a les estacions, quina és la resposta CORRECTA?
- A Es poden definir diferents nivells d’accés de manera remota a les estacions.
- B No existeix l’opció de definir els nivells d’accés en modalitat remota a les estacions.
- C Només es pot accedir remotament a les estacions sense contrasenya definida.
- D La persona que està treballant en l’estació no rep cap informació que s’ha accedit de manera remota.
SCCM permet configurar el control remot amb diferents nivells de permisos (per exemple, control total o només visualització) i decidir quins usuaris hi poden accedir, mitjançant la configuració client de «Control remot»: per això l'opció 1 és correcta. La 2 la contradiu directament. La 3 (accedir sense contrasenya) i la 4 (la persona usuària no s'assabenta que s'hi ha accedit remotament) descriuen just el contrari del que fa SCCM, que exigeix autenticació i, com a mínim, notifica la persona usuària. Aquest detall del control remot no el desenvolupa el tema.
-
B
Per quin tipus d’actuacions del procediment administratiu, les administracions públiques NO requereixen l’ús obligatori de signatura a les persones interessades?
- A Formular sol·licituds.
- B Acceptar notificacions.
- C Interposar recursos.
- D Renunciar a drets.
La correcta és «acceptar notificacions»: no és cap dels cinc supòsits de l'art. 11.2 de la Llei 39/2015 (formular sol·licituds, presentar declaracions responsables o comunicacions, interposar recursos, desistir d'accions, renunciar a drets), així que només cal identificació. Les altres tres opcions SÍ que són d'aquesta llista tancada i per tant SÍ que requereixen signatura.
-
A
Què és un mapa de processos?
- A És la representació gràfica de l’estructura de processos que conformen el sistema de gestió.
- B És la distribució per àmbits dels processos d’una organització.
- C És la representació de l’assignació de processos a persones dintre d’un equip de treball.
- D És la relació entre activitats que conformen un determinat procés.
Un mapa de processos és la representació gràfica de l'estructura de processos que conformen el sistema de gestió, tal com el defineix el tema §4.2 ("representació gràfica del conjunt de processos ... i de les seves interrelacions"). No és una simple distribució per àmbits (li falta la representació gràfica i les interrelacions), ni l'assignació de processos a persones (això seria un organigrama de rols), ni la relació entre activitats d'un sol procés (això és el diagrama d'un procés concret, no el mapa complet).
-
B
Per a la representació d’un diagrama de processos es fan servir un conjunt de símbols que proporcionen un llenguatge gràfic comú per a descriure accions, o objectes, pròpies d’un procés. De les quatre que es mostren a continuació amb el seu significat, indiqueu quina és FALSA:
- A Activitat Es fa servir per representar una activitat o conjunt d’elles. . .
- B Risc Indica expressament l’existència d’un risc rellevant.
- C Decisió Sol tenir almenys dues opcions de sortida i representa la necessitat . de decidir.
- D Base de Dades La seva representació indica la introducció o registre de dades sobre . un suport.
El tema (§4.2) enumera els elements estàndard d'un diagrama de processos: activitats, decisions/gateways, i objectes de dades (bases de dades). No hi ha cap símbol estàndard dedicat a "indicar expressament l'existència d'un risc rellevant": aquest no forma part del llenguatge gràfic comú (BPMN i similars) i per això és la falsa. Els altres tres símbols (activitat, decisió, base de dades) sí corresponen als objectes de flux i de dades habituals.
-
D
Les cartes de servei poden ser de diferent tipologia depenent del seu abast. Quina de les següents classificacions NO és correcta?
- A Cartes de servei relatives a la prestació d’un determinat servei.
- B Cartes de servei relatives al conjunt de serveis que presta una unitat de direcció.
- C Cartes de servei relatives al conjunt de serveis agrupats per tipologia d’usuari.
- D Cartes de servei relatives al conjunt de processos interns de l’organització.
Les cartes de servei es classifiquen per abast: servei concret, unitat/organisme, àmbit territorial i interadministratives. No existeix la classificació per «processos interns», perquè la carta de servei és un document adreçat al ciutadà, no una eina de gestió de processos interns.
-
C
Segons la metodologia Mètrica versió 3, quina de les següents activitats es realitzaria com a últim pas del procés de planificació de sistemes d’informació (PSI)?
- A Definició del pla d’acció.
- B Definició del model de sistemes d’informació.
- C Revisió i aprovació del PSI.
- D Estudi dels sistemes d’informació actuals.
Segons Mètrica v3, el darrer pas del PSI és la revisió i aprovació del Pla de Sistemes d'Informació (tema §2, "El procés PSI de Mètrica v3": "com a darrer pas, la revisió i aprovació del Pla de Sistemes d'Informació"). Definició del pla d'acció, definició del model de sistemes d'informació i estudi dels sistemes actuals són totes activitats intermèdies, anteriors a l'aprovació final.
-
C
Quin és l'objectiu del protocol Post Office Protocol V3 (POP3)?
- A Estandarditzar la interfície dels clients de correu per proporcionar una interfície clara i senzilla amb la qual visualitzar els correus rebuts.
- B Proporcionar una capa de transport segura i encriptada amb la qual enviar els correus.
- C Permetre a una estació de treball o client obtenir el correu que guarda el servidor.
- D Sincronitzar las bases de dades dels servidors de correu.
La correcta és la C: POP3 permet a un client obtenir (descarregar) el correu que guarda el servidor. L'A confon POP3 amb un estàndard d'interfície de client. La B el confon amb TLS/SSL, la capa de transport xifrat. La D el confon amb IMAP, que sincronitza entre dispositius.
-
D
En l’ús de la tecnologia RAID (Redundant Array of Independent Disk), quin és el mètode d’emmagatzematge de les dades?
- A Arxiu
- B Catàleg de referències
- C Objecte
- D Bloc
El RAID treballa sempre a nivell de bloc: striping, mirroring i paritat operen sobre blocs de disc, no sobre fitxers, arxius ni objectes. L'accés per objectes correspon a l'emmagatzematge d'objectes (S3, Ceph RGW), no a RAID; «Arxiu» i «Catàleg de referències» no són cap mètode d'emmagatzematge del tema.
-
C
Quin dels següents reglaments incorpora el concepte de EUDI (European Union Digital Identity), que proporciona a la ciutadania de la unió europea la capacitat de gestionar fàcilment les seves dades d'identitat i oferir-les de manera segmentada a les empreses, administracions i altres ciutadans/anes i de manera segura en línia amb el RGPD?
- A EIDAS
- B DORA
- C EIDAS2
- D NIS2
El concepte d'EUDI (European Union Digital Identity) i l'EUDI Wallet els incorpora eIDAS 2, el Reglament (UE) 2024/1183, que modifica l'eIDAS original (910/2014) per crear la cartera europea d'identitat digital. DORA regula la resiliència operativa digital del sector financer i NIS2 la ciberseguretat de sectors essencials: cap dels dos tracta la identitat digital del ciutadà.
-
D
L’Ajuntament de Barcelona disposa d’una eina de gestió el “Gestor de Procediments Administratius (GPA)” per als diferents procediments administratius, per unificar la gestió i centralitzar-ne el registre i la configuració. Aquest gestor consta de tres mòduls. Quin NO és un d’aquests tres mòduls?
- A Registre de Procediments Administratius.
- B Una capa de serveis i funcions.
- C Un operador genèric d’expedients.
- D Un mòdul comú de geocodificació d’adreces de Barcelona.
El GPA consta de tres mòduls: el registre de procediments administratius, una capa de serveis i funcions, i un operador genèric d'expedients. Un mòdul comú de geocodificació d'adreces de Barcelona (opció D) no n'és un: és una funcionalitat d'un altre àmbit (informació territorial), no del GPA.
-
B
Quina eina d’administració de sistemes permet la implementació, administració i supervisió centralitzada de recursos en una xarxa basada en Windows?
- A Microsoft Teams.
- B System Center Configuration Manager (SCCM).
- C Windows Defender.
- D Microsoft Planner.
La formulació «implementació, administració i supervisió centralitzada de recursos en una xarxa basada en Windows» és, literalment, la definició de SCCM (System Center Configuration Manager, avui Microsoft Configuration Manager): l'eina que centralitza l'inventari, la distribució de programari, la gestió de pedaços i el desplegament de sistemes operatius en un domini Windows. Teams és col·laboració, Windows Defender és protecció d'endpoint i Planner és gestió de tasques: cap de les tres administra ni desplega res a escala de xarxa.
-
D
Quin tipus de monitorització està dissenyada per sol·licitar o provocar accions després d’un cert tipus d’esdeveniment o fallida?
- A Monitorització de Nivell de Servei.
- B Monitorització Proactiva.
- C Monitorització de Nivell de Compliment.
- D Monitorització Reactiva.
«Dissenyada per sol·licitar o provocar accions després d'un cert tipus d'esdeveniment o fallida» defineix el monitoratge reactiu: actua un cop l'esdeveniment ja s'ha produït. El proactiu (B) busca patrons per anticipar-se abans que la fallada es produeixi —just el contrari—, i la "monitorització de nivell de servei" (A) i la "de nivell de compliment" (C) no formen part d'aquest eix (actiu/passiu, reactiu/proactiu): són distractors amb noms plausibles que no corresponen a cap categoria real.
-
A
Quina funció fa una controladora dintre d´una xarxa wifi?
- A Gestió dels Access Points i de les xarxes inalàmbriques.
- B Publicar continguts web.
- C Gestionar serveis de control documental.
- D Realitzar funcions de seguretat perimetral i filtratge de continguts.
La controladora centralitza la gestió dels punts d'accés i de la xarxa sense fil: configuració, gestió de recursos de ràdio, seguretat i itinerància. No publica continguts web, no gestiona control documental —això és una gestió documental, no de xarxa— ni fa seguretat perimetral o filtratge de continguts, que és tasca d'un tallafoc o un proxy.
-
A
Què vol dir que Access Point està connectat a un switch que és PoE (Power over Ethernet)?
- A Que pot consumir energia elèctrica a través del port ethernet amb el qual es connecta al switch.
- B Que està connectat a un endoll europeu.
- C Que pot donar connectivitat 5G.
- D Que està connectat a un endoll americà.
PoE significa que el commutador subministra alimentació elèctrica a l'punt d'accés pel mateix cable Ethernet que porta les dades, no que hi hagi cap endoll físic (europeu o americà) ni que doni connectivitat 5G.
-
C
Quina d´aquestes IP és privada classe B?
- A 10.1.1.2/8
- B 192.168.24.23/24
- C 172.16.0.1/16
- D 212.15.224.2/30
L'espai privat de classe B és 172.16.0.0 – 172.31.255.255, i la 172.16.0.1 hi cau. La 10.1.1.2 és privada però de classe A, la 192.168.24.23 és privada però de classe C i la 212.15.224.2 és una adreça pública.
-
A
Una de les característiques que diferencien un TIER dels altres és la configuració de la redundància del UPS (Sistema d’Alimentació Ininterrompuda). Quina de les següents opcions és la CORRECTA?
- A TIER 2 N+1; TIER 3 N+1; TIER 4 2N.
- B TIER 2 N; TIER 3 N+1; TIER 4 2N.
- C TIER 1 N; TIER 2 N+1; TIER 3 2N.
- D TIER 2 N; TIER 3 N+1; TIER 4 N+1.
Segons la classificació TIA-942/Uptime Institute, el TIER II té redundància de l'UPS N+1, el TIER III també N+1 (encara que amb dues vies de distribució) i el TIER IV arriba a 2N (dues vies completes, cadascuna capaç de suportar tota la càrrega per si sola). Les altres opcions assignen N en comptes de N+1 al TIER II, o barregen els nivells TIER 1 a 3 en lloc de 2 a 4, o deixen el TIER IV en N+1 en comptes de la redundància doble que el defineix.
-
D
Segons la norma UNE 166002, quines són les principals etapes dels projectes de I+D+I?
- A Reservar Pressupost, Identificar Oportunitats, Crear Conceptes, Validar Conceptes, Desenvolupar Solucions.
- B Identificar Oportunitats, Crear Conceptes, Desenvolupar Solucions, Gestionar el Canvi.
- C Identificar Oportunitats, Desenvolupar Solucions, Implantar Serveis.
- D Identificar Oportunitats, Crear Conceptes, Validar Conceptes, Desenvolupar Solucions, Explotar Resultats.
La correcta enumera els cinc blocs del procés d'innovació de la UNE 166002:2021 (§2.2 del tema): identificar oportunitats, crear conceptes, validar conceptes, desenvolupar solucions i explotar resultats. La primera opció hi afegeix «reservar pressupost», que no és cap fase del model; la segona substitueix «validar conceptes» per «gestionar el canvi»; la tercera n'omet dues —crear i validar conceptes— i en deixa només tres. Compte amb el desglossament llarg d'abans del 2014 —anàlisi de problemes, selecció d'idees, cartera de projectes, comercialització, protecció—: no és el que l'examen dona per bo.
-
C
Quines modalitats de compra pública d’innovació hi ha?
- A Compra Pública Avançada (CPA) i Compra Pública Consolidada (CPC).
- B Compra Pública de Prototips (CPP) i Compra Pública d’Assajos (CPA).
- C Compra Pública Precomercial (CPP) i Compra Pública de Tecnologia Innovadora (CPTI).
- D Compra Pública de Recerca (CPR) i Compra Pública de Desenvolupament (CPD).
La correcta són les dues modalitats de CPI (compra pública d'innovació) que recull el tema: la CPP (Compra Pública Precomercial) i la CPTI (Compra Pública de Tecnologia Innovadora). Les altres tres opcions inventen sigles i denominacions (CPA, CPC, «Compra Pública de Prototips», CPR, CPD) que no corresponen als noms oficials de les dues modalitats.
-
D
Referent al programa Horizon Europe de la Unió Europea, com s’anomena el contracte que es signa un cop el projecte ha estat adjudicat?
- A Consortium agreement.
- B Funding agreement.
- C Project agreement.
- D Grant agreement.
La correcta és Grant agreement, el contracte que se signa amb la Comissió Europea (o l'agència executora) un cop el projecte d'Horizon Europe ha estat adjudicat, tal com recull el tema. El Consortium agreement és un acord intern entre els socis del projecte, no el contracte amb la UE; «Funding agreement» i «Project agreement» no són les denominacions oficials del programa.
-
D
Segons la guia de Compra pública TIC, què són les consultes preliminars?
- A Conjunt d'actuacions orientades a mantenir un diàleg entre els poders adjudicadors i el mercat, després de la finalització del contracte, per tal d'auditar la correcta implementació de la solució.
- B Conjunt d'actuacions orientades a mantenir un diàleg entre els diferents departaments interns, previ a l'inici de l'expedient de contractació, per tal de garantir els requisits tècnics del programari.
- C Conjunt d'actuacions orientades a mantenir un diàleg entre els diferents departaments interns, previ a l'inici del desenvolupament, per tal de garantir l’alineament del equips tècnics.
- D Conjunt d'actuacions orientades a mantenir un diàleg entre els poders adjudicadors i el mercat, previ a l'inici de l'expedient de contractació, amb l'objectiu d'estudiar i avaluar el nombre més ampli possible de solucions.
La correcta és la quarta opció: diàleg entre poders adjudicadors i mercat, previ a l'expedient, per estudiar i avaluar el nombre més ampli possible de solucions. Les altres tres desplacen l'actor (departaments interns en lloc del mercat) o el moment (després del contracte, o abans del desenvolupament en lloc d'abans de l'expedient), i cap consulta preliminar del mercat serveix per auditar una implementació ja acabada.
-
B
Dins del cicle de vida d’un servei, quin dels següents NO pot ser considerat un mètode o tècnica de Millora Contínua?
- A Les Avaluacions com a mecanismes per comparar l’entorn del procés amb els estàndards de rendiment amb l’objectiu de mesurar la capacitat del procés millorat o identificar les diferències potencials que es poden abordar.
- B L’Esprint Retrospectiu com a pràctica on l’equip reflexiona respecte la seva forma de treballar per promoure la millora en el que es fa.
- C El Benchmarking on les organitzacions avaluen diversos aspectes dels seus processos en relació amb les millors pràctiques, dins del seu propi sector.
- D El Quadre de Comandament Integral com la implementació d’un conjunt de tècniques de mesura.
Les avaluacions (A), el benchmarking (C) i el quadre de comandament integral (D) són tècniques de mesura i comparació contra un referent —estàndards, altres organitzacions, indicadors— que el tema recull entre els mètodes de millora contínua. L'esprint retrospectiu (B) és una pràctica d'equip pròpia de metodologies àgils per reflexionar sobre com es treballa, no una tècnica de mesura o comparació en el sentit que demana la pregunta.
-
A
En relació a l’auditoria de seguretat dels sistemes d’informació compresos en l’àmbit d’aplicació de l'Esquema Nacional de Seguretat (ENS), quina de les següents afirmacions és CORRECTA?
- A Amb caràcter extraordinari, haurà de realitzar-se una auditoria sempre que es produeixin modificacions substancials als sistemes d’informació, que puguin repercutir en les mesures de seguretat requerides.
- B Els sistemes d’informació seran objecte d’una auditoria regular ordinària, com a mínim cada 3 anys, que verifiqui el compliment dels requeriments de l’ENS.
- C Els informes d’auditoria seran presentats al/a la responsable del sistema i al/a la responsable de la seguretat. Els informes seran analitzats pel/per la responsable del sistema que presentarà les seves conclusions al/a la responsable de seguretat perquè adopti les mesures correctores adients.
- D En el cas de sistemes de categoria MITJA, vist el dictamen d’auditoria i atenent a una eventual gravetat de les deficiències trobades, el/la responsable del sistema podrà suspendre temporalment el tractament d’informacions, la prestació de serveis o la total operació del sistema, fins a la seva adient resolució o mitigació.
L'ENS exigeix una auditoria extraordinària sempre que hi hagi modificacions substancials que puguin repercutir en les mesures de seguretat, i aquesta reinicia el còmput dels dos anys (apartat 7 del tema). La periodicitat de l'ordinària és de dos anys, no de tres; l'informe l'analitza el responsable de la seguretat, que eleva les conclusions al responsable del sistema —no al revés—; i la suspensió del maneig d'informació o d'un servei per deficiències greus és una facultat general del responsable del sistema, no una conseqüència exclusiva d'una auditoria de categoria MITJANA.
-
B
La Transformació Digital és un concepte que vincula l’ús de les tecnologies de la informació amb les organitzacions. Quina diferència o relació existeix entre Transformació Digital i Digitalització?
- A Són sinònims.
- B La digitalització fa referència a l’adopció de tecnologies de la informació i la comunicació (TIC) i és una activitat continguda en els projectes de Transformació Digital.
- C La transformació digital trasllada els actuals processos de negoci de les empreses al món digital sense considerar cap canvi addicional en la seva manera de funcionar.
- D La digitalització només afecta als processos interns de l’organització.
La digitalització és l'adopció de TIC i és una activitat continguda dins dels projectes de transformació digital: la relació és d'inclusió. Per això A és falsa —no són sinònims—, C ho és perquè descriu la digitalització i l'anomena transformació digital, i D perquè la digitalització no afecta només els processos interns: també canvia la relació amb la ciutadania.
-
B
Quina afirmació és CORRECTA sobre la CMMI (Capability Maturity Model Integration)?
- A La CMMI ens explica diferents mètodes per millorar la capacitat.
- B La CMMI no és un model prescriptiu: descriu què s’ha de fer per millorar les capacitats d’una organització però no com fer-lo.
- C Malgrat que parla de capacitat, el model no l’avalua.
- D El model té com a inconvenient que no es focalitza en la millora contínua.
CMMI és un model de maduresa/capacitat que defineix QUÈ cal aconseguir (àrees de procés i objectius), però no diu COM implementar-ho: cada organització tria el seu propi mètode — per això la definició de «no prescriptiu» és la correcta. És fals que expliqui «mètodes» concrets de millora; és fals que no avaluï la capacitat, ja que les avaluacions formals (appraisals, mètode SCAMPI) en són precisament la finalitat; i és fals que no es focalitzi en la millora contínua, ja que el nivell 5 («En optimització») es defineix exactament per això.
-
C
Una de les tècniques més emprades en la planificació estratègica per la realització de diagnosis és l’anàlisi DAFO. Quina de les següents afirmacions és CORRECTA?
- A Les fortaleses i amenaces corresponen a factors externs.
- B Les amenaces són factors interns que influeixen negativament.
- C Les fortaleses i debilitats corresponen a factors interns.
- D Les oportunitats són factors interns que influeixen positivament.
En el DAFO, fortaleses i debilitats són factors interns; amenaces i oportunitats, externs (tema §4.1). Les altres tres opcions inverteixen o barregen aquest eix: fortaleses i amenaces no van juntes (una interna, l'altra externa); les amenaces no són internes, són externes; les oportunitats no són internes, són externes.
-
B
Quin dels següents NO pot ser considerat un model o marc de treball de la gestió de serveis digitals?
- A CMMI.
- B SCRUM.
- C ITIL.
- D COBIT.
El tema contraposa els quatre marcs a l'apartat 1: ITIL i la norma ISO 20000 són marcs de gestió de serveis, COBIT és de govern de la TI (apartat 6 i tema 15) i el CMMI mesura la maduresa dels processos. Scrum és l'únic que no hi encaixa: és un marc àgil de desenvolupament de programari, no de gestió ni de govern de serveis. La pregunta demana el que NO ho és, i és l'única de les quatre que pertany a una altra família.
-
B
Un diagrama en el qual s’identifiquen gràficament processos que efectua una organització i en que es reflecteix la seva estructura i la interrelació d’aquests és un:
- A Organigrama.
- B Mapa de processos.
- C Mapa de sistemes.
- D Pla de sistemes d’informació (PSI).
Un diagrama que identifica gràficament els processos d'una organització i en reflecteix l'estructura i la interrelació és, per definició, un mapa de processos (tema §4.2). No és un organigrama (que representa persones i jerarquia, no processos), ni un "mapa de sistemes" (que no és un concepte del tema, referit a aplicacions), ni un Pla de Sistemes d'Informació (que és un document de planificació, no un diagrama).
-
D
Quins tipus de processos són aquells que estan establerts per l’alta direcció i que serveixen per la presa de decisions sobre planificació, estratègia i millores en la pròpia organització?
- A Tecnològics.
- B Suport.
- C Operatius.
- D Estratègics.
Els processos establerts per l'alta direcció per a la presa de decisions sobre planificació, estratègia i millora de l'organització són els processos Estratègics, una de les tres categories del mapa de processos (tema §4.2). Els processos de Suport donen recursos als altres; els Operatius generen el producte o servei amb impacte directe en el ciutadà; i "tecnològics" no és cap de les tres categories que defineix el tema.
-
C
Pregunta redactada sobre PMBOK Guide 6. La versió vigent és la 7.
D’acord amb el PMBOK 6, quina és la resposta CORRECTA respecte al cicle de vida del projecte?- A La creació de l’acta de constitució del projecte és una de les darreres tasques de l’avantprojecte.
- B En la fase “d’Organització i preparació” és realitza l’acta de constitució del projecte.
- C En la fase “d’Organització i preparació” és defineix el pla de direcció del projecte.
- D El pla de direcció del projecte ha de formar part de l’acta de constitució del projecte.
Segons l'estructura genèrica del cicle de vida (apartat 1), el pla de direcció del projecte es defineix a la fase d'organització i preparació, un cop ja s'ha iniciat el projecte, és l'opció 2. L'acta de constitució del projecte és, al contrari, de les primeres tasques (fase d'inici del projecte), no de les darreres de l'avantprojecte. Tampoc es fa a «organització i preparació», sinó abans; i el pla de direcció no «forma part» de l'acta de constitució, són documents diferents encara que relacionats.
-
C
Pregunta redactada sobre ITIL 3. La versió vigent és la 4.
El Nucli d’ITIL v3 es composa de cinc publicacions, cadascuna de les quals proporciona la guia necessària per a un enfoc integrat, tal i com requereix la especificació de l’estàndard ISO/IEC 2000 0. Quina de les següents NO és una de les cinc publicacions del Nucli d’ITIL v3?- A Disseny del Servei.
- B Transició del Servei.
- C Arquitectura del Servei.
- D Millora Contínua del Servei.
Les cinc publicacions del nucli d'ITIL v3 són Estratègia, Disseny, Transició, Operació i Millora Contínua del Servei (apartat 5.1 del tema). «Arquitectura del Servei» no n'és cap: és un nom que no correspon a cap de les cinc.
-
B
Quin camí es forma a una xarxa si s´utilitza el protocol OSPF (per defecte)?
- A El de més cost.
- B El de menys cost.
- C El de més latència.
- D El de menys latència.
OSPF calcula amb l'algorisme de Dijkstra el camí de cost mínim acumulat, i el cost de cada enllaç és, per defecte, inversament proporcional al seu ample de banda. No tria mai el de més cost, i la latència no entra en la mètrica d'OSPF —ni per prendre-la ni per evitar-la—: el que la fa servir com a component és EIGRP, amb la seva mètrica composta.
-
A
En base al que diu la normativa UNE 178104 (Sistemas Integrales de Gestión de la Ciudad Inteligente), quins són els objectius que persegueix una ciutat en el seu trànsit cap a Ciutat Intel·ligent?
- A Ser més sostenibles, eficients i millorar la qualitat de vida dels ciutadans i ciutadanes mitjançant l’ús de la tecnologia.
- B Ser més modernes i estar a la avantguarda de la tecnologia.
- C Ser més sostenibles i eficaces en la gestió del pressupost.
- D Ser més democràtiques i millorar la consciència política dels ciutadans i ciutadanes.
La norma situa l'objectiu del trànsit cap a ciutat intel·ligent a ser més sostenible i eficient i millorar la qualitat de vida de la ciutadania mitjançant l'ús de la tecnologia. La tecnologia hi és mitjà, no fi: per això B —«estar a l'avantguarda de la tecnologia»— és la distractora directa. C redueix l'objectiu a la gestió del pressupost i D hi introdueix una finalitat política que la norma no recull.
-
C
Pregunta redactada sobre PMBOK Guide 6. La versió vigent és la 7.
Quina de les següents definicions és CORRECTA segons PMBOK 6?- A Un programa és una col·lecció de projectes, subprogrames i operacions gestionats com un grup per aconseguir un objectiu estratègic.
- B Els portfolis han de ser gestionats per un dels directors/ores dels projectes que en formen part.
- C Un projecte és un esforç temporal que es realitza per crear un producte, servei o resultat únic.
- D Quant un projecte forma part d’un programa, la gestió de l’equip no és responsabilitat del director/a del projecte. En aquests casos és el director/a del programa l’encarregat/ada de gestionar tots els equips dels diferents projectes que en formen part.
La correcta és l'opció 2: un projecte és un esforç temporal que es realitza per crear un producte, servei o resultat únic. L'opció 0 descriu en realitat un portfoli (inclou operacions i es gestiona per assolir un objectiu estratègic) però l'etiqueta com a «programa». L'opció 1 és falsa: un portfoli no l'ha de gestionar necessàriament un dels directors dels projectes que en formen part, té la seva pròpia governança. L'opció 3 és falsa: dins d'un programa, cada director de projecte continua gestionant el seu propi equip; no ho assumeix el director del programa.
-
D
Quina afirmació és CORRECTA si parlem de la línia base de costos del projecte?
- A En cap cas és pot canviar la línia base del projecte un cop establert.
- B És la versió aprovada del pressupost del projecte, incorporant qualsevol tipus de reserva (tant de gestió com de contingència).
- C És la versió aprovada del pressupost del projecte, excloent qualsevol reserva per contingències.
- D És la versió aprovada del pressupost del projecte, excloent qualsevol reserva de gestió.
La línia base de costos és la versió aprovada i distribuïda en el temps del pressupost excloent la reserva de gestió, que queda fora perquè cobreix riscos desconeguts i l'autoritza la direcció. Sí que inclou la reserva de contingència, per això C és falsa, i sí que es pot canviar, però només per control formal de canvis, per això A ho és. B hi posa totes dues reserves: això ja no és la línia base, és el pressupost del projecte.
-
D
Pregunta redactada sobre PMBOK Guide 6. La versió vigent és la 7.
Quin dels següents NO és un procés dins de la gestió de riscos segons PMBOK 6?- A Identificació dels riscos.
- B Planificar la resposta a un risc.
- C Anàlisis qualitatiu dels riscos.
- D Planificació detallada de les tasques del projecte.
Els set processos de gestió de riscos (PMBOK v6) són: planificar la gestió dels riscos, identificar-los, l'anàlisi qualitativa, l'anàlisi quantitativa, planificar la resposta, implementar-la i monitorar els riscos. La identificació, planificar la resposta i l'anàlisi qualitativa hi són; la planificació detallada de les tasques del projecte pertany a la gestió del cronograma, no a la de riscos.
-
C
Pregunta redactada sobre PMBOK Guide 6. La versió vigent és la 7.
Segons el PMBOK versió 6, la gestió i compromís de les persones interessades és el procés de comunicar-se i treballar per satisfer les seves necessitats i expectatives. Quan es porta a terme aquest procés?- A Només durant el procés de recollida de requisits.
- B Només durant el procés de validació de l’abast del projecte.
- C Al llarg de tot el projecte.
- D Només durant el procés de tancament del projecte.
Gestionar la participació de les persones interessades és un procés del grup d'execució i es fa al llarg de tot el projecte: comunicar-se, atendre incidents i fomentar la participació no són activitats d'un moment concret. Les altres tres el confinen a un sol procés —recollida de requisits, validació de l'abast o tancament—, i qualsevol d'aquestes limitacions deixaria els interessats sense interlocució durant la major part del projecte.
-
B
Pregunta redactada sobre PMBOK Guide 6. La versió vigent és la 7.
Segons el PMBOK versió 6, quina de les següents opcions és una tècnica per a gestionar equips de projectes?- A Diagrama de Gantt.
- B Matriu RACI.
- C Diagrama de Xarxa.
- D Diagrama de Pareto.
El diagrama de Gantt planifica el calendari, el diagrama de xarxa seqüencia les activitats i el diagrama de Pareto és una eina d'anàlisi de qualitat: cap de les tres gestiona l'equip. La matriu RACI, en canvi, assigna rols i responsabilitats a les persones de l'equip, per això és la tècnica de gestió d'equips.
-
D
Pregunta redactada sobre PMBOK Guide 6. La versió vigent és la 7.
La gestió dels riscos és una de les tasques fonamentals de la gestió d’un projecte. Una de les tècniques segons el PMBOK versió 6 que permet gestionar-los és:- A Diagrama causa efecte.
- B Matriu RACI.
- C Diagrama de Xarxa.
- D Matriu de probabilitat i impacte.
La matriu de probabilitat i impacte és l'eina pròpia de l'anàlisi qualitativa de riscos que permet prioritzar-los (PMBOK v6). El diagrama causa-efecte és una eina de gestió de la qualitat, la matriu RACI assigna responsabilitats i el diagrama de xarxa pertany a la gestió del cronograma: cap de les tres és una tècnica de gestió de riscos.
-
B
Pregunta redactada sobre PMBOK Guide 6. La versió vigent és la 7.
Quina de les següents activitats NO forma part del procés de tancament del projecte segons PMBOK versió 6?- A Transferència dels lliurables del projecte.
- B Creació de l’estructura de descomposició del treball.
- C Recopilació de lliçons apresses.
- D Actualització dels actius dels processos de la organització.
El tancament (PMBOK v6) inclou transferir els lliurables, recopilar les lliçons apreses i actualitzar els actius dels processos de l'organització. Crear l'estructura de descomposició del treball (EDT/WBS) és una activitat de planificació de l'abast, molt anterior al tancament: per això és la que NO hi pertany.
-
B
Quina de les següents afirmacions NO seria un pas en l’aplicació de la Direcció per Objectius?
- A Assegurar que la missió, visió i valors de l’organització està comunicada i compresa per l’organització.
- B Emetre instruccions i ordres concretes dins d’un marc d’actuació limitat per desenvolupar les tasques encarregades.
- C Acordar la metodologia per fixar objectius i realitzar el control dels mateixos.
- D Donar feedback sobre l’assoliment dels objectius.
La Direcció per Objectius (DPO) es basa a acordar els objectius entre director i col·laborador, no a imposar-los: els passos són assegurar que la missió, visió i valors es comuniquen i es comprenen, acordar la metodologia per fixar i controlar objectius, i donar feedback sobre l'assoliment. Emetre instruccions i ordres concretes dins d'un marc d'actuació limitat és exactament el contrari: és direcció per instruccions, sense marge de decisió per a qui executa.
-
D
Quina de les següents característiques NO és una característica de Bussines Intelligence (BI)?
- A Accessibilitat a la informació.
- B Orientació a l’usuari/ària final.
- C Ajuda a la presa de decisions.
- D Executa funcions de negoci transaccional.
Executar funcions de negoci transaccional és propi dels sistemes operatius (OLTP) i és justament el contrari del BI, que treballa sobre còpies analítiques de les dades i no processa transaccions. Les altres tres sí que són característiques del BI: l'accessibilitat de la informació a qui la necessita, l'orientació a l'usuari final de negoci en lloc de al tècnic, i el suport a la presa de decisions, que és la seva finalitat.
-
B
Si tenim les nostres dades estructurades en un cub OLAP, a quin model de Base de Dades ens estem referint?
- A BD jeràrquica.
- B BD multidimensional.
- C BD orientada a objectes.
- D BD documental.
Un cub OLAP és la representació d'un model multidimensional: fets mesurables creuats per diverses dimensions, sobre els quals es fan operacions de roll-up, drill-down, slice, dice i pivot. Una base de dades jeràrquica organitza els registres en un arbre pare-fill; una orientada a objectes hi desa objectes amb els seus mètodes i herència; i una documental hi desa documents autocontinguts (JSON o similar). Cap de les tres té el concepte de dimensió ni d'agregació per eixos.
-
C
Quan parlem de “Planificació” al cicle de vida del servei, què NO hem de tenir en compte?
- A Les polítiques pròpies de l’organització.
- B Els riscos i oportunitats que es poden presentar.
- C Les relacions amb els proveïdors.
- D Els requisits dels clients.
Les altres tres opcions —polítiques pròpies, riscos i oportunitats, requisits dels clients— són entrades pròpies de la planificació estratègica que recull el tema (apartat 1.3, factors PESTLE, i el propòsit de l'activitat Planificar). Les relacions amb els proveïdors no són objecte d'aquesta planificació inicial: a la taula del cicle de vida v3 del tema (apartat 5.1), la gestió de proveïdors apareix a la fase de Disseny del Servei, no a l'Estratègia.
-
C
Dins de les fases del desenvolupament de software, la fase de proves és una de les més importants. Hi ha un tipus de prova que s’executa per tornar a provar un component, després d’haver estat modificat, per a validar que funciona correctament i no s’han introduït errors com a conseqüència dels canvis fets. Com es denominen aquestes proves?
- A Proves unitàries.
- B Proves d’estrès.
- C Proves de regressió.
- D Proves d’integració.
Tornar a provar un component després d'un canvi per validar que funciona i que no s'han introduït errors és, literalment, una prova de regressió (opció 2). Les unitàries (opció 0) proven un component aïllat sense relació amb un canvi previ; les d'estrès (opció 1) proven el comportament sota càrrega extrema; les d'integració (opció 3) proven la interacció entre components, no la repetició després d'un canvi.
-
D
Si ens referim al Catàleg de Serveis Tècnics, quina afirmació és CORRECTA?
- A És el subconjunt de serveis que s’ofereixen als clients.
- B En cap cas s’han de barrejar amb els serveis de negoci.
- C No s’aconsella tenir-ne, ja que confonen al client.
- D Ha d’incloure els serveis infraestructurals, necessaris per proporcionar els serveis de negoci i que són transparents als clients.
El catàleg tècnic conté els serveis de suport i components necessaris per lliurar els serveis de negoci, i és transparent per al client (no els veu). No és el subconjunt ofert als clients (això és el catàleg de negoci), ni s'ha d'evitar barrejar-lo de manera taxativa amb «en cap cas» —no és la formulació d'ITIL—, ni és desaconsellat tenir-ne.
-
D
Pregunta redactada sobre ITIL 3. La versió vigent és la 4.
Quin és el procés d’ITIL v3, l’objectiu del qual és proporcionar la confiança de que una entrega crearà un servei nou o modificat que entregarà els resultats i el valor esperats per als clients dins dels costos, capacitat i restriccions projectats?- A Gestió del Canvi.
- B Avaluació del Canvi.
- C Gestió de Desafiaments i Riscs.
- D Validació i Prova del Servei.
La formulació «proporcionar la confiança que una entrega crearà un servei nou o modificat que entregarà els resultats i el valor esperats dins dels costos, capacitat i restriccions projectats» és literalment l'objectiu de Validació i Prova del Servei. La gestió del canvi controla i autoritza els canvis, no en verifica la qualitat; l'avaluació del canvi emet un dictamen sobre el rendiment previst i real d'un canvi ja definit, però no és qui prova l'entrega; i «gestió de desafiaments i riscs» no és cap procés d'ITIL v3, és una opció inventada.
-
A
Pregunta redactada sobre ITIL 3. La versió vigent és la 4.
Quin és l’objectiu del disseny de les proves d’un servei, segons ITIL v3?- A Desenvolupar models de proves i casos de prova que mesurin els aspectes correctes per establir si el servei complirà amb el seu ús pretès dins de les restriccions especificades.
- B Trobar els límits computacionals dels sistemes informàtics a nivell d’ús de memòria dins de les restriccions especificades.
- C Definir la quantitat de peticions per minut que un sistema pot suportar fent ús d’una Base de Dades relacional dins de les restriccions especificades.
- D Validar la integritat de les dades abans i després de fer una migració planificada dins de les restriccions especificades.
L'objectiu del disseny de les proves és desenvolupar models de proves i casos de prova que mesurin els aspectes correctes, per establir si el servei complirà amb el seu ús pretès dins de les restriccions especificades. És a dir, el disseny decideix què s'ha de mesurar i com. Les altres tres opcions descriuen proves concretes i molt tècniques —límits de memòria, peticions per minut suportades, integritat de dades en una migració—: són exemples de proves possibles, no l'objectiu del seu disseny. Que les quatre acabin igual, «dins de les restriccions especificades», és soroll deliberat.
-
A
El/la responsable de seguretat, per segregació de funcions i per seguretat com a funció diferenciada, pot exercir addicionalment a la responsabilitat de seguretat, la responsabilitat del sistema (segons article 13 del Esquema Nacional de Seguretat, Real Decret 311/2022)?
- A Sí, sempre que es justifiqui la necessitat i s'apliquin mesures compensatòries per garantir el principi de diferenciació de responsabilitats.
- B Mai, sota cap concepte ni excepció.
- C Sí, si es dona la condició de que hi hagi una dependència jeràrquica des del/de la Responsable del Sistema cap al/a la Responsable de Seguretat, ja que es preserva el principi de diferenciació de responsabilitats.
- D Sí, sempre sense cap restricció.
Igual que a la pregunta sobre el cap del departament TIC: l'art. 13.3 del RD 311/2022 permet excepcionalment acumular seguretat i sistema si s'apliquen mesures compensatòries per preservar la diferenciació de responsabilitats. No és «mai, sota cap concepte», ni «sempre sense restricció»; i la dependència jeràrquica del responsable del sistema cap al de seguretat és precisament el que l'art. 13.3 vol evitar, no una via per preservar el principi.
-
D
En relació a les autoritats de control de protecció de dades, què estableix el Reglament General de Protecció de Dades (RGPD)?
- A El RGPD estableix com a voluntari l’establiment d’autoritats de control.
- B El RGPD obliga als estats membres a establir una única autoritat de control, quedant prohibida l’existència de més d’una.
- C El RGPD no regula les autoritats de control, les autoritats de control només queden regulades en les lleis de cada estat membre, en el cas d’España en la Llei Orgànica 3/2018, de 5 de desembre.
- D El RGPD determina que, cada estat membre, establirà una o vàries autoritats de control independents.
La correcta és que el RGPD determina que cada estat membre ha d'establir una o diverses autoritats de control independents (art. 51 RGPD) — permet expressament més d'una, com passa a Espanya amb l'AEPD i les autoritats autonòmiques (APDCAT, AVPD, CTPDA). Les altres tres ho contradiuen: no és voluntari, no prohibeix que n'hi hagi més d'una, i el RGPD sí que regula directament les autoritats de control, encara que cada estat en desenvolupi els detalls per llei pròpia.
-
C
D’acord amb l’Informe de tendències de ciberseguretat (2n semestre 2022) de l’Agència de Ciberseguretat de Catalunya, quina de les següents ciberamenaces s’ha situat l’any 2022 la primera del top 5 de ciberamenaces?
- A Compromís i/o pèrdua d’informació: publicació d’informació o de credencials d’accés als sistemes d’informació de l’organització, els quals la posen en compromís, així com informació de l’organització extraviada que no és recuperable de cap manera.
- B Saturació i/o pèrdua de serveis essencials: impossibilitat d’accedir als sistemes per inhabilitació o perquè han arribat a la màxima capacitat de processament, de manera que s’impedeixi el correcte funcionament o es provoca l’aturada dels sistemes informàtics de l’organització.
- C Atacs deliberats: difusió i/o execució de programari maliciós, accés lògic o físic no autoritzat, o abús de privilegis d’accés sobre els sistemes d’informació.
- D Coacció, extorsió o corrupció: persuasió il·legítima, intimidació o suborn per obligar una víctima a cometre accions il·lícites o delictives contra els actius d’informació.
La categoria «Atacs deliberats» (opció C, la correcta) engloba —segons el mateix enunciat— la difusió o execució de programari maliciós, l'accés no autoritzat i l'abús de privilegis: exactament el tipus d'incidents que el tema assenyala com a dominants (el programari maliciós, i en particular el ransomware, i el compromís de credencials) en els informes de tendències de l'ENISA i el CCN-CERT. Les altres opcions descriuen categories diferents i menys freqüents en aquests informes: la A (compromís o pèrdua d'informació) i la B (saturació o pèrdua de serveis, com un DDoS) són conseqüències que poden derivar d'un atac, no la categoria d'atac en si; i la D (coacció, extorsió o corrupció) és una categoria minoritària.
-
B
Quin dels següents productes és una plataforma d’observabilitat?
- A GlobalProtect de Palo Alto.
- B Instana d’IBM.
- C SqlDeveloper d’Oracle.
- D MiniIO (producte OpenSource).
Instana, d'IBM, és una plataforma d'observabilitat en sentit ple: correlaciona els tres pilars —mètriques, registres i traces— amb descobriment automàtic de serveis i de dependències, que és justament el criteri que separa una plataforma d'observabilitat d'una eina de monitoratge. Les altres tres opcions són productes reals, però de tres àmbits diferents i cap d'ells d'observabilitat: GlobalProtect és el client d'accés remot (xarxa privada virtual) de Palo Alto, SqlDeveloper és l'eina d'administració i consulta de bases de dades d'Oracle, i MinIO és un magatzem d'objectes compatible amb S3.
-
B
En quin moment s’ha de realitzar una avaluació d’impacte de protecció de dades, quan s’identifica un nou tractament com “d’Alt risc” a l’Ajuntament de Barcelona?
- A En el moment de posada a producció del nou tractament.
- B Prèviament a la inscripció del tractament.
- C Posteriorment a la inscripció del tractament.
- D Cap de les anteriors.
La correcta és que l'avaluació d'impacte s'ha de fer prèviament a la inscripció del tractament: el RGPD (art. 35) exigeix fer-la abans que comenci el tractament, en fase de disseny, perquè les conclusions es puguin incorporar. Fer-la en posar-lo en producció o després d'inscriure'l ja arriba tard, amb el tractament en marxa sense haver-se avaluat el risc; i com que sí que hi ha una resposta correcta entre les tres primeres, «cap de les anteriors» és falsa.
-
D
Quina de les següents opcions és el document mare que estableix el conjunt de directrius que regeixen la manera en què una organització gestiona i protegeix la informació que tracta i els serveis que presta?
- A Les Guies del CCN-CERT.
- B El Cos Normatiu.
- C La norma o Instrucció de personal en l'ús dels sistemes d'informació.
- D La Política de Seguretat.
La política de seguretat és, literalment, «el document de més alt nivell que estableix el conjunt de directrius» (apartat 4 del tema, art. 12 i annex III de l'ENS). Les guies del CCN-CERT són material tècnic de suport, no el document mare; el «cos normatiu» i les instruccions de personal són nivells inferiors —normativa i procediments— que es deriven de la política, no que la substitueixen.
-
C
Pregunta redactada sobre ITIL 3. La versió vigent és la 4.
Un dels següents NO és un dels objectius de la Gestió de la Capacitat, segons ITIL v 3. Quin és?- A Col·laborar amb el diagnòstic i resolució d’incidències i problemes associats amb el rendiment i la capacitat.
- B Garantir que s’implementen mesures proactives per millorar el rendiment dels serveis sempre que tinguin un cost justificable.
- C Proporcionar i millorar la relació i comunicació amb el negoci i amb els clients.
- D Generar i mantenir un Pla de Capacitat actualitzat i adequat que reflecteixi les necessitats actuals i futures de negoci.
NO és un objectiu de la Gestió de la Capacitat l'opció 2 ("proporcionar i millorar la relació i comunicació amb el negoci i els clients"): això és l'àmbit de la Gestió de Relacions amb el Negoci, no de la Gestió de la Capacitat, els objectius de la qual (aquest tema els llista) són diagnosticar/resoldre incidències i problemes de rendiment (opció 0), implementar mesures proactives amb cost justificable (opció 1) i mantenir el pla de capacitat actualitzat (opció 3) — les tres sí apareixen literalment com a objectius del procés.
-
A
Pregunta redactada sobre ITIL 3. La versió vigent és la 4.
Atenent a l’ITIL v3, quin valor aporta al negoci el procés de Gestió de la Disponibilitat?- A Garantir que la disponibilitat dels sistemes i serveis correspon amb les necessitats canviants acordades amb negoci.
- B Garantir que la disponibilitat dels sistemes i serveis correspon amb les necessitats invariables acordades amb negoci.
- C Garantir que la disponibilitat dels sistemes i serveis correspon amb les necessitats invariables establertes pel departament de sistemes.
- D Garantir que la disponibilitat dels sistemes i serveis correspon amb les necessitats canviants establertes pel departament de sistemes.
Correcta (índex 0): el valor que aporta la Gestió de la Disponibilitat és garantir que la disponibilitat correspon amb les necessitats canviants acordades amb el negoci — la formulació exacta que recull aquest tema. Les altres tres inverteixen paraules clau: l'opció 1 diu "invariables" en lloc de "canviants"; l'opció 2 diu "invariables" i a més les atribueix al departament de sistemes, no al negoci; l'opció 3 manté "canviants" però també les atribueix erròniament al departament de sistemes.
-
D
Fent una equivalència entre l’arquitectura de capes del model TCP/IP i les del model ISO, quina d’aquestes quatre correlacions és la CORRECTA?
-
A

-
B
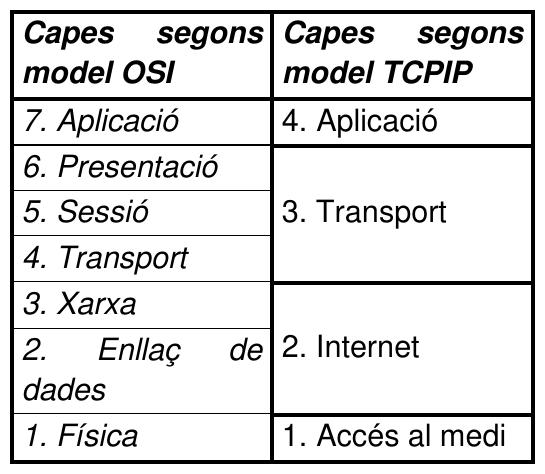
-
C

-
D

La correspondència correcta agrupa les capes altes i les baixes d'OSI: aplicació, presentació i sessió (7, 6 i 5 d'OSI) formen la capa d'aplicació de TCP/IP; el transport es correspon un a un; la capa de xarxa d'OSI és la d'internet de TCP/IP; i enllaç de dades i física (2 i 1) formen la d'accés al medi. Les altres correlacions desplacen una capa i deixen, per exemple, la de xarxa d'OSI enfront de la d'enllaç de TCP/IP.
Necessita veure una imatge per respondre's
-
A
-
C
L’organització necessita millorar la visibilitat i el control sobre l’ús que fan les persones usuàries de les aplicacions i els serveis al núvol, i disposar d’un punt central on implementar les polítiques de seguretat que regulin l’ús que realitzen les persones usuàries i els dispositius de les aplicacions i els serveis al núvol. Quina família de productes STIC cobreix millor aquesta necessitat?
- A SIEM (Security Information and Event Management)
- B EDR (Endpoint Detection and Response)
- C CASB (Cloud Access Security Broker)
- D DLP (Data Loss Prevention)
L'enunciat descriu la necessitat de tenir un punt central que doni visibilitat i apliqui polítiques de seguretat sobre l'ús que fan les persones usuàries de les aplicacions i els serveis al núvol: és exactament la funció del CASB (Cloud Access Security Broker), situat com a corredor entre els usuaris i els serveis SaaS. SIEM correlaciona registres i esdeveniments de seguretat, però no és el punt que s'interposa entre l'usuari i el servei al núvol per controlar-ne l'ús. EDR protegeix l'endpoint (detecció i resposta al dispositiu), no la relació usuari-servei al núvol. DLP és només una de les quatre capacitats del CASB (evitar la fuga de dades), no la família de producte que cobreix la necessitat sencera de visibilitat i control descrita.
-
A
D’acord a les recomanacions de l’informe ENISA Threat Landscape 2023 per mitigar l’amenaça del ransomware, quina de les següents afirmacions és INCORRECTA?
- A Implementar una estratègia de còpies de seguretat segura i redundant, assegurant-se de mantenir còpies de seguretat xifrades i en línia, que siguin verificades regularment seguint els procediments establerts.
- B Crear, mantenir i exercitar un pla de resposta a incidents que es verifiqui regularment, documentant els fluxos de comunicació, incloent els procediments de resposta i notificació durant un incident.
- C Assegurar que la tecnologia d’accés remot és configurada de forma segura, amb MFA i polítiques de contrasenyes segures, aplicant el principi de mínim privilegi i segregació de funcions i tasques.
- D Oferir a les persones usuàries sessions de formació i conscienciació periòdiques.
Demana quina de les quatre afirmacions és INCORRECTA segons les recomanacions de l'informe ENISA Threat Landscape 2023. La recomanació literal de l'ENISA (Annex B: Recommendations, pàg. 139) diu: "Implement a secure and redundant backup strategy. Ensure you maintain offline, encrypted data backups that are regularly tested, following your backup procedures." L'opció correcta (índex 0, la triada com a resposta) canvia "fora de línia" per "en línia" — una còpia "en línia" (connectada) és exactament el contrari del que recomana ENISA, per molt xifrada i verificada que estigui. Les altres tres opcions (índexs 1, 2 i 3) sí que corresponen paraula per paraula a recomanacions reals de l'ENISA per al ransomware: mantenir i exercitar un pla de resposta a incidents provat regularment; assegurar l'accés remot amb MFA, polítiques de contrasenyes i mínim privilegi; i oferir formació i conscienciació periòdiques als usuaris. Com que són certes, no poden ser la resposta a "quina és INCORRECTA".
-
C
La Comissió Nacional de Seguretat i Salut en el Treball estarà integrada per:
- A Un/a representant de cadascuna de les Comunitats Autònomes, un membre de l'Administració General de l'Estat i dos membres de cadascuna de les organitzacions empresarials i sindicals més representatives.
- B Dos membres en representació de les Comunitats Autònomes, dos membres en representació de l'Administració General de l'Estat i quatre membres en representació de cadascuna de les organitzacions empresarials i sindicals amb més afiliats.
- C Un/a representant de cadascuna de les Comunitats Autònomes i per igual nombre de membres de l'Administració General de l'Estat i, paritàriament amb tots els anteriors, per representants de les organitzacions empresarials i sindicals més representatives.
- D Un/a representant de les Comunitats Autònomes, un/a representant de l'Administració General de l'Estat i un/a representant de cadascuna de les organitzacions empresarials i sindicals més representatives.
La 3a opció reprodueix literalment l'art. 13.2 LPRL: un representant per cada comunitat autònoma, igual nombre de membres de l'AGE, i paritàriament amb tots ells, representants empresarials i sindicals. La 1a inventa xifres (un sol membre de l'AGE, dos membres per organització) que trenquen la paritat real. La 2a també inventa nombres concrets («dos», «quatre») que la llei no fixa. La 4a (pregunta de reserva) perd la clau «per cadascuna» de les comunitats autònomes: parla d'un únic representant per a totes elles, no d'un per comunitat.
-
D
Una de les característiques que ofereixen els proveïdors de solucions en el núvol (Cloud) és l’elasticitat en l’aprovisionament de recursos. Quina de les següents afirmacions és CORRECTA?
- A És obligatori informar el proveïdor dels aprovisionaments que es faran en el futur.
- B El client de la solució en el núvol pot aprovisionar els recursos en funció de les seves necessitats, augmentant però no reduint aquests recursos.
- C El client de la solució en el núvol no pot aprovisionar els recursos en funció de les seves necessitats.
- D El client de la solució en el núvol pot aprovisionar els recursos en funció de les seves necessitats de manera instantània.
Correcta: el client pot aprovisionar recursos de manera instantània (opció 3). El tema (§4) defineix l'elasticitat com ajustar la capacitat «automàticament i en tots dos sentits» segons la demanda, en minuts. L'opció 1 ho limita a augmentar sense poder reduir, que és el contrari d'elasticitat —això seria només escalabilitat—. Les opcions 0 i 2 inverteixen el sentit de l'autoservei sota demanda: no cal informar el proveïdor per endavant ni depèn de la seva autorització.
-
B
Quin és el propòsit principal de SAP Solution Manager?
- A El desenvolupament d’aplicacions personalitzades.
- B La monitorització i gestió de sistemes SAP.
- C La implementació de bases de dades SAP HANA.
- D La creació d’informes financers.
El propòsit principal de SAP Solution Manager és la monitorització i la gestió dels sistemes SAP al llarg de tot el seu cicle de vida —és una eina d'ALM (Application Lifecycle Management)—, i per això la correcta és la 2. Les altres tres reparteixen entre elles la feina d'altres peces del paisatge SAP, i cap no és de Solution Manager: el desenvolupament d'aplicacions personalitzades es fa amb l'ABAP Workbench o, al núvol, amb la SAP BTP; la implementació d'una base de dades HANA és una tasca d'instal·lació i migració, no de gestió del cicle de vida; i la creació d'informes financers és pròpia dels mòduls FI i CO. El tema ho diu en negatiu al mateix apartat: Solution Manager no és un mòdul de negoci, ni una base de dades, ni una eina de desenvolupament.
-
A
Quina és una funcionalitat important del protocol SMTP (Simple Mail Transfer Protocol)?
- A La seva capacitat per transportar correu electrònic a través de múltiples xarxes, mitjançant el reenviament de correu.
- B Proporciona capacitats d'encriptació de les URL enviades per correu.
- C Proporcionar mecanismes de detecció de correus maliciosos.
- D Proporciona capacitats de gestió d'agenda i calendaris.
La correcta és la A: SMTP transporta correu a través de múltiples xarxes reenviant-lo entre servidors fins arribar a destinació. La B el confon amb TLS. La C no és funció de SMTP, sinó de filtres antispam/antimalware. La D no té relació amb SMTP.
-
C
Pel que fa a l’impacte en les Tecnologies i Sistemes d’una organització que impulsa la Transformació Digital, quina d’aquestes afirmacions és CORRECTA?
- A S’ha de mantenir la segmentació dels equips dels departaments de Tecnologies de la Informació (TI), treballant de manera diferenciada per a garantir i assolir els objectius de cadascun d’ells per separat.
- B Cal enfocar-se en adaptar de manera precisa i singular les solucions que es posen a disposició de l’organització, independentment dels esforços o dificultats que suposi el manteniment posterior.
- C Proporcionar una base tècnica estable i adequada per als objectius a curt i llarg termini, així com obrir-se a adoptar tecnologies estàndards obertes i interoperables.
- D El Departament de TI ha de liderar les iniciatives de transformació que s’identifiquin a l’organització, de manera que alliberi d’aquesta tasca als àmbits responsables dels serveis, que rebran les solucions una vegada completades.
La transformació digital exigeix proporcionar una base tècnica estable i adequada per als objectius a curt i a llarg termini i obrir-se a estàndards oberts i interoperables: aquesta és la correcta. Les altres tres reprodueixen els errors típics: mantenir segmentats els equips de tecnologia (A), fer solucions singulars a mida sense pensar en el manteniment posterior (B) i deixar que el departament tecnològic lideri sol la transformació alliberant-ne els àmbits responsables del servei (D).
-
D
Quina de les següents afirmacions en relació a la planificació estratègica NO seria correcta?
- A Els valors atorguen a una organització una personalitat pròpia i han de ser compartits.
- B La missió estableix la raó de ser i actuar de l’organització.
- C La visió indica on vol estar l’organització en el futur.
- D Els valors han de ser imposats i obligatoris per l’organització per tenir èxit.
El tema (§3, punt 1) diu explícitament que els valors "han de ser compartits, mai imposats": per tant, afirmar que "han de ser imposats i obligatoris" és la resposta falsa. Les altres tres sí són correctes: els valors donen personalitat pròpia a l'organització, la missió n'estableix la raó de ser i actuar, i la visió indica on vol estar en el futur.
-
B
Que és una ETL en el context de Bussines Intelligence (BI)?
- A Extractor, transferència i lectura.
- B Extracció, transformació i càrrega.
- C Escaneig, transferència i lectura.
- D Exclusió, transformació i logística.
ETL són les inicials d'extracció, transformació i càrrega (Extract, Transform, Load): les tres passes amb què les dades dels sistemes origen arriben netes i homogènies al magatzem. Les altres tres opcions són desenvolupaments inventats —«extractor, transferència i lectura», «escaneig, transferència i lectura», «exclusió, transformació i logística»— que canvien la càrrega per una lectura o una transferència i deixen el procés sense destí.
-
A
Per aconseguir el compliment dels principis bàsics i els requisits mínims establerts en l'Esquema Nacional de Seguretat s'han d'aplicar les mesures de seguretat que incorpora l'ENS. Aquestes mesures de seguretat es divideixen en 3 grups o tipus, quins?
- A Organitzatives, operacionals i mesures de protecció.
- B Dimensió de seguretat, categoria i sistema d'informació.
- C Alt, mig i baix.
- D Política, normativa i procediment.
L'annex II divideix les mesures en marc organitzatiu, marc operacional i mesures de protecció (apartat 6 del tema). «Dimensió, categoria i sistema» barreja conceptes de categorització (apartat 5); «alt, mig i baix» són nivells d'una dimensió, no grups de mesures; i «política, normativa i procediment» és la jerarquia interna del marc organitzatiu (org.1 a org.3), no els tres grups de mesures.
-
B
En relació amb els sistemes de còpies de seguretat, quina de les següents afirmacions és CORRECTA?
- A Per determinar de quina informació s’ha de realitzar còpia de seguretat primer s’ha de fer un inventari d’actius d’informació i una classificació en base a la seva criticitat per a les TIC.
- B En classificar els actius d’informació s’haurà d’establir el seu cicle de vida, que dependrà de la vida útil del suport i de la vigència del seu contingut. Si el suport caduca abans que el contingut, s’haurà de traspassar a un altre suport per a garantir la seva conservació. El cicle de vida determinarà el moment en que deixarà de ser útil i, per tant, quan s’haurà d’eliminar de forma segura.
- C Les aplicacions de tipus SaaS (Software as a Service) proporcionen una garantia total de recuperació de dades en cas de pèrdua, per això no és necessari utilitzar un sistema de còpies de seguretat addicional.
- D Una bona pràctica a l’hora de realitzar còpies de seguretat és adoptar l’estratègia 3-2-1, que consisteix en mantenir l’arxiu original i 3 còpies de seguretat, en 2 tipus de suport d’emmagatzemament diferents, i desar 1 còpia de seguretat fora de l’organització (offsite).
Demana quina de les quatre afirmacions sobre sistemes de còpies de seguretat és CORRECTA. La triada (índex 1) descriu amb precisió el cicle de vida d'un suport de còpia: depèn de dos terminis independents —la vida útil del suport físic i la vigència del contingut que hi ha desat—; si el suport caduca abans que el contingut, cal traspassar les dades a un suport nou per no perdre-les; i el cicle de vida determina quan el suport deixa de ser útil i s'ha d'eliminar de forma segura (ENS, RD 311/2022, mesura mp.si.5: un suport que no es pot esborrar de manera segura no es pot reutilitzar). Les altres tres són incorrectes: l'opció 0, tot i sonar raonable, redueix la classificació a la "criticitat per a les TIC" —la classificació d'actius es fa pel seu valor per a l'organització (confidencialitat, integritat, disponibilitat), no només per a la infraestructura tècnica que la sosté—, i per això no és la triada davant d'una opció més precisa. L'opció 2 és falsa: cap servei SaaS garanteix per si sol la recuperació total de dades de l'usuari; la responsabilitat és compartida (shared responsibility model) i cal una solució de còpia complementària. L'opció 3 és falsa perquè compta malament la regla 3-2-1: "3 còpies" vol dir l'original més 2 còpies (3 en total), no l'original més 3 còpies (4 en total) com diu l'enunciat de l'opció.